

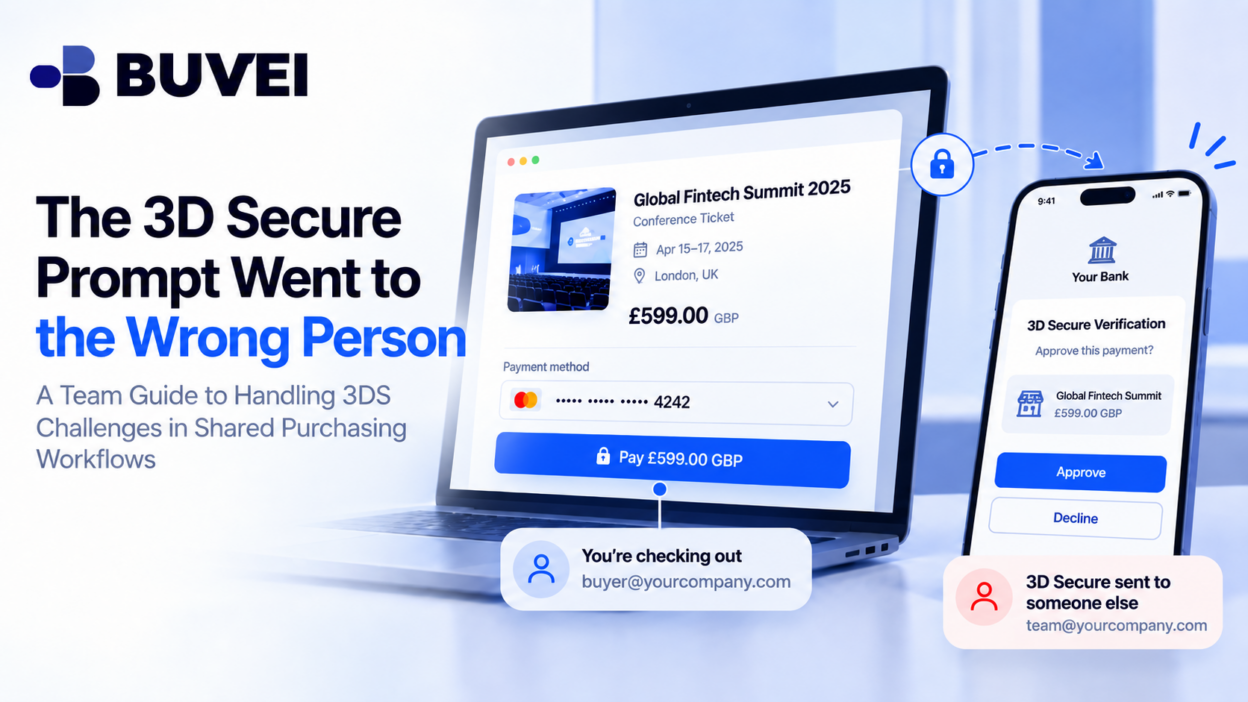
Um colega está comprando um ingresso para uma conferência com um cartão virtual da empresa. O checkout chega à tela do 3D Secure, mas a solicitação de aprovação é enviada para o telefone de um gerente financeiro que está indisponível.
Nesse momento, encaminhar o código de uso único por um chat em grupo pode parecer conveniente.
Mas isso pode enfraquecer o controle que o 3D Secure foi desenvolvido para oferecer.
O problema real não é simplesmente que o pagamento falhou. É que a equipe não definiu claramente três pontos:
- Quem está autorizado a fazer a compra
- Quem aprova o gasto
- Quem pode concluir a autenticação junto ao emissor
Este guia explica como as equipes podem se preparar para o 3D Secure antes do checkout, o que fazer quando a solicitação de autenticação chega à pessoa errada e como resolver a situação sem criar pedidos duplicados ou compartilhar dados confidenciais de autenticação.
Entenda o que a autenticação 3D Secure está solicitando
O 3D Secure faz parte do processo de autenticação do cartão entre o comerciante e o emissor.
Dependendo da configuração, o desafio de autenticação pode exigir:
- Um código de uso único
- Uma aprovação no aplicativo
- Biometria
- Outro método de autenticação compatível com o emissor
O objetivo é verificar se a pessoa que está concluindo o pagamento está autorizada a usar o cartão.
Isso é separado da aprovação interna de gastos da empresa.
Um gerente pode já ter aprovado um ingresso de €400 para uma conferência, mas o emissor ainda pode exigir uma resposta de autenticação válida antes que o pagamento com cartão possa ser concluído.
Antes de aprovar qualquer solicitação, verifique:
- Comerciante
- Valor
- Moeda
- Horário
- Se a compra era esperada
Se o desafio mostrar €4.000 quando o comprador esperava €400, pare.
Se ninguém estiver fazendo uma compra naquele momento, trate a solicitação como suspeita e verifique-a por meio da atividade oficial da conta.
As três funções em uma compra empresarial
Em muitas equipes, uma única pessoa não controla todas as etapas.
Normalmente, existem três funções:
Solicitante
O funcionário que precisa do produto ou serviço.
Aprovador de gastos
A pessoa que decide se a empresa deve realizar o pagamento.
Responsável pela autenticação
A pessoa que pode acessar o método de 3D Secure compatível com o emissor.
Às vezes, um único funcionário desempenha as três funções. Em outros casos, essas funções podem estar distribuídas entre diferentes departamentos ou até mesmo diferentes países.
O importante é saber quem é responsável por cada etapa antes de inserir o cartão no checkout.
Uma política que diz que “o financeiro aprova os pagamentos” não é suficiente se ninguém sabe quem pode responder a uma solicitação de 3DS no momento em que a compra está sendo realizada.
Não compartilhe OTPs ou credenciais de autenticação
As equipes devem evitar resolver o problema encaminhando códigos de uso único, senhas, sessões de login ou credenciais de autenticação por meio de chats.
Isso enfraquece a responsabilização e pode expor outras informações do cartão ou da conta.
Uma abordagem melhor é:
- O comprador informa ao responsável autorizado que uma tentativa de pagamento está em andamento
- O responsável abre o aplicativo oficial do emissor ou o método oficial de autenticação de forma independente
- O responsável verifica o comerciante, o valor e a moeda
- O responsável aprova somente se a solicitação corresponder à compra autorizada
Por exemplo:
“Estou no checkout da conferência para €400. Verifique o aplicativo do emissor para encontrar uma solicitação correspondente.”
Isso comunica o contexto da compra sem transmitir o segredo de autenticação.
Prepare o dispositivo antes do checkout
Ter um cartão válido não é suficiente se o dispositivo de autenticação estiver indisponível.
Antes de uma compra com prazo limitado, verifique se a pessoa autorizada realmente consegue acessar o método de autenticação relevante.
Os possíveis problemas incluem:
- O telefone cadastrado está offline
- A sessão do aplicativo expirou
- As notificações push estão desativadas
- O número cadastrado pertence a um ex-funcionário
- O usuário não tem mais acesso à conta necessária
- O método de autenticação precisa ser atualizado
Se o canal de autenticação estiver incorreto, use o processo oficial do provedor para atualizá-lo.
Não espere até que o cronômetro do checkout já esteja correndo. Algumas alterações de acesso exigem verificação e não podem ser concluídas instantaneamente.
O que fazer quando a solicitação chega à pessoa errada
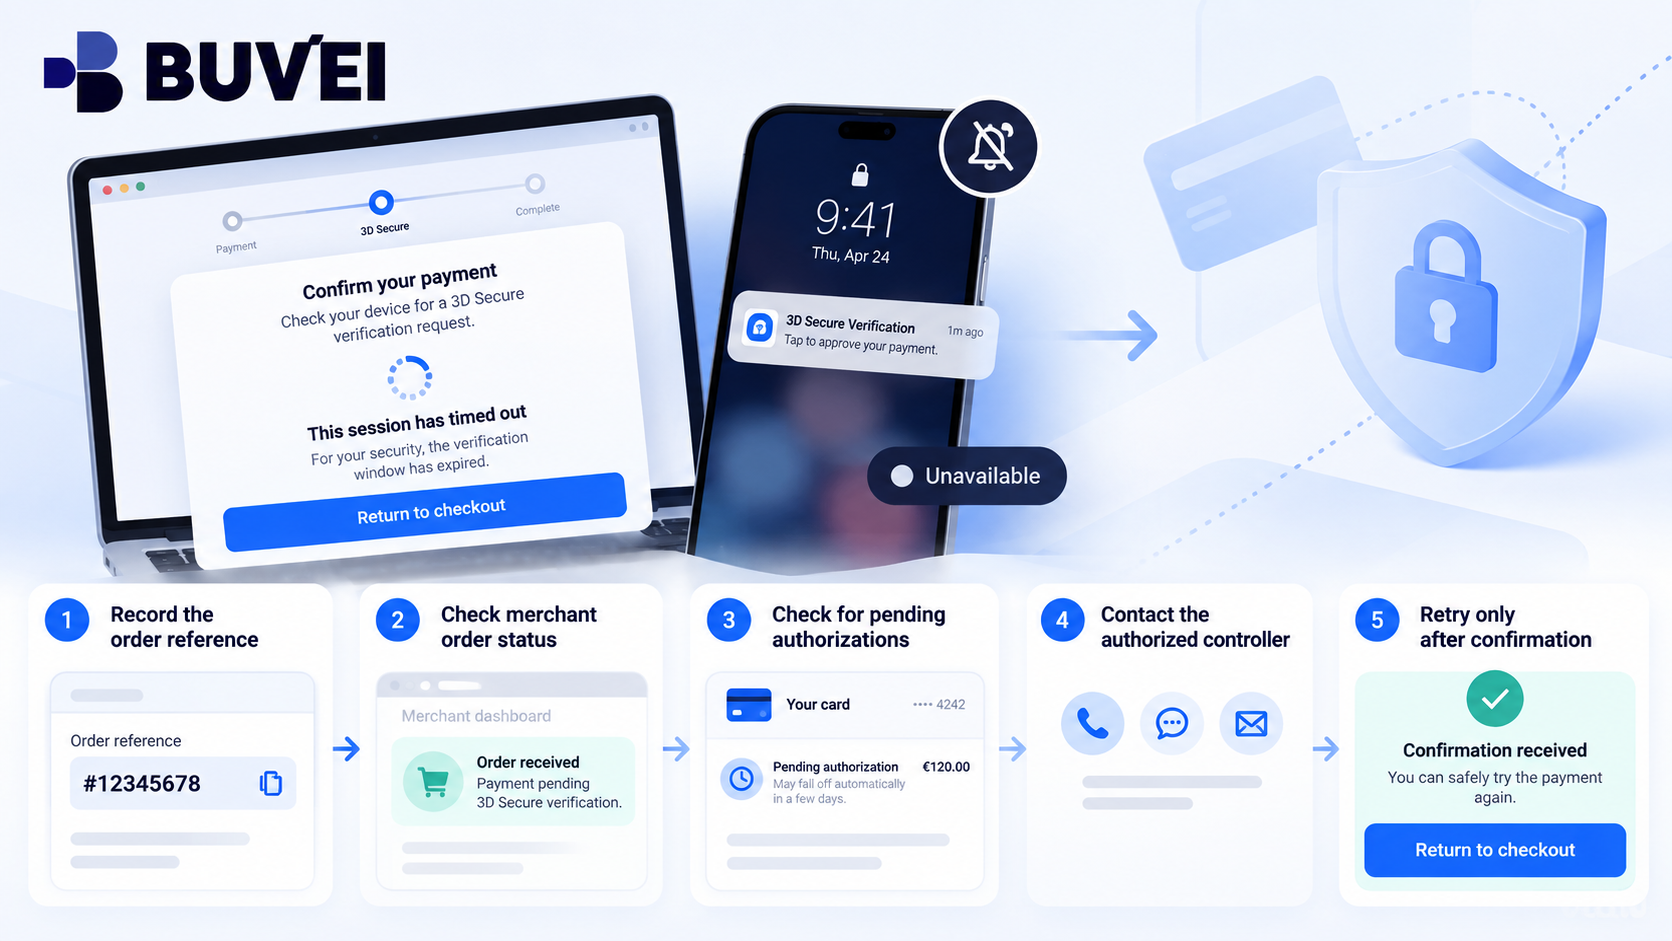
Se a solicitação de 3DS for enviada para alguém que está indisponível, evite enviar o mesmo pagamento repetidamente.
Em vez disso:
- Registre a página do pedido e a referência.
- Entre em contato com o responsável autorizado pela autenticação.
- Peça que ele verifique a interface oficial do emissor.
- Se ele não puder responder antes que o desafio expire, deixe a tentativa terminar.
- Verifique se o comerciante criou um pedido ou se o cartão mostra uma autorização pendente.
- Tente novamente somente depois que a equipe entender o status da primeira tentativa.
Um desafio de 3DS expirado não significa automaticamente que nada aconteceu.
O comerciante ainda pode ter criado um pedido, e uma autorização do cartão ainda pode existir.
Se a solicitação for enviada para um ex-funcionário
Isso não é apenas um problema de pagamento. É um problema de controle de acesso à conta.
Não peça a um ex-funcionário que encaminhe códigos depois que ele deixou a empresa.
Em vez disso:
- Remova o acesso obsoleto por meio do processo oficial do provedor
- Confirme o usuário ou administrador atualmente autorizado
- Verifique se outros cartões ou contas utilizam o mesmo contato antigo
- Atualize os registros internos de responsabilidade
Para uma compra urgente, a empresa pode precisar usar outro método de pagamento aprovado enquanto o problema de acesso à conta é corrigido.
Quando a solicitação é aprovada, mas o checkout ainda falha
Uma aprovação de 3DS bem-sucedida não significa necessariamente que o comerciante aceitou o pedido.
A autenticação é apenas uma etapa do processo de pagamento.
Se o responsável aprovar a solicitação, mas o checkout ainda apresentar um erro:
- Registre o horário
- Salve a referência do pedido do comerciante
- Verifique se o comerciante criou um pedido
- Verifique se há atividade pendente ou concluída na conta do cartão
- Entre em contato com o comerciante para verificar o status do pedido
- Entre em contato com o provedor do cartão se for necessário revisar a autenticação ou o status do cartão
O comerciante e o provedor do cartão podem visualizar partes diferentes do fluxo de pagamento.
Evite repetir as tentativas de pagamento
Um dos erros mais comuns depois de uma etapa de 3DS malsucedida é enviar o pagamento repetidamente.
Isso pode criar:
- Pedidos duplicados no comerciante
- Várias tentativas de autorização
- Retenções temporárias
- Sinalizações de risco
- Várias solicitações de autenticação
Se várias solicitações chegarem em um curto período, não aprove todas apenas para descobrir qual delas funciona.
Interrompa o checkout, identifique o pedido ativo e compare o comerciante, o valor e o horário de cada solicitação.
O cronômetro do checkout e o status do pedido são diferentes
Um comerciante pode reservar um ingresso por dez minutos, enquanto o desafio de 3DS tem um tempo limite menor.
O comerciante também pode criar um pedido não pago antes que a autenticação seja concluída.
Isso significa que as equipes devem distinguir entre:
- Cronômetro do checkout
- Cronômetro da autenticação
- Status do pedido no comerciante
- Status da autorização do cartão
Antes de tentar novamente, confirme o que realmente aconteceu com o primeiro pedido.
Isso é especialmente importante para ingressos de conferências, reservas de viagens, produtos com estoque limitado ou compras de software com preços que mudam conforme o tempo.
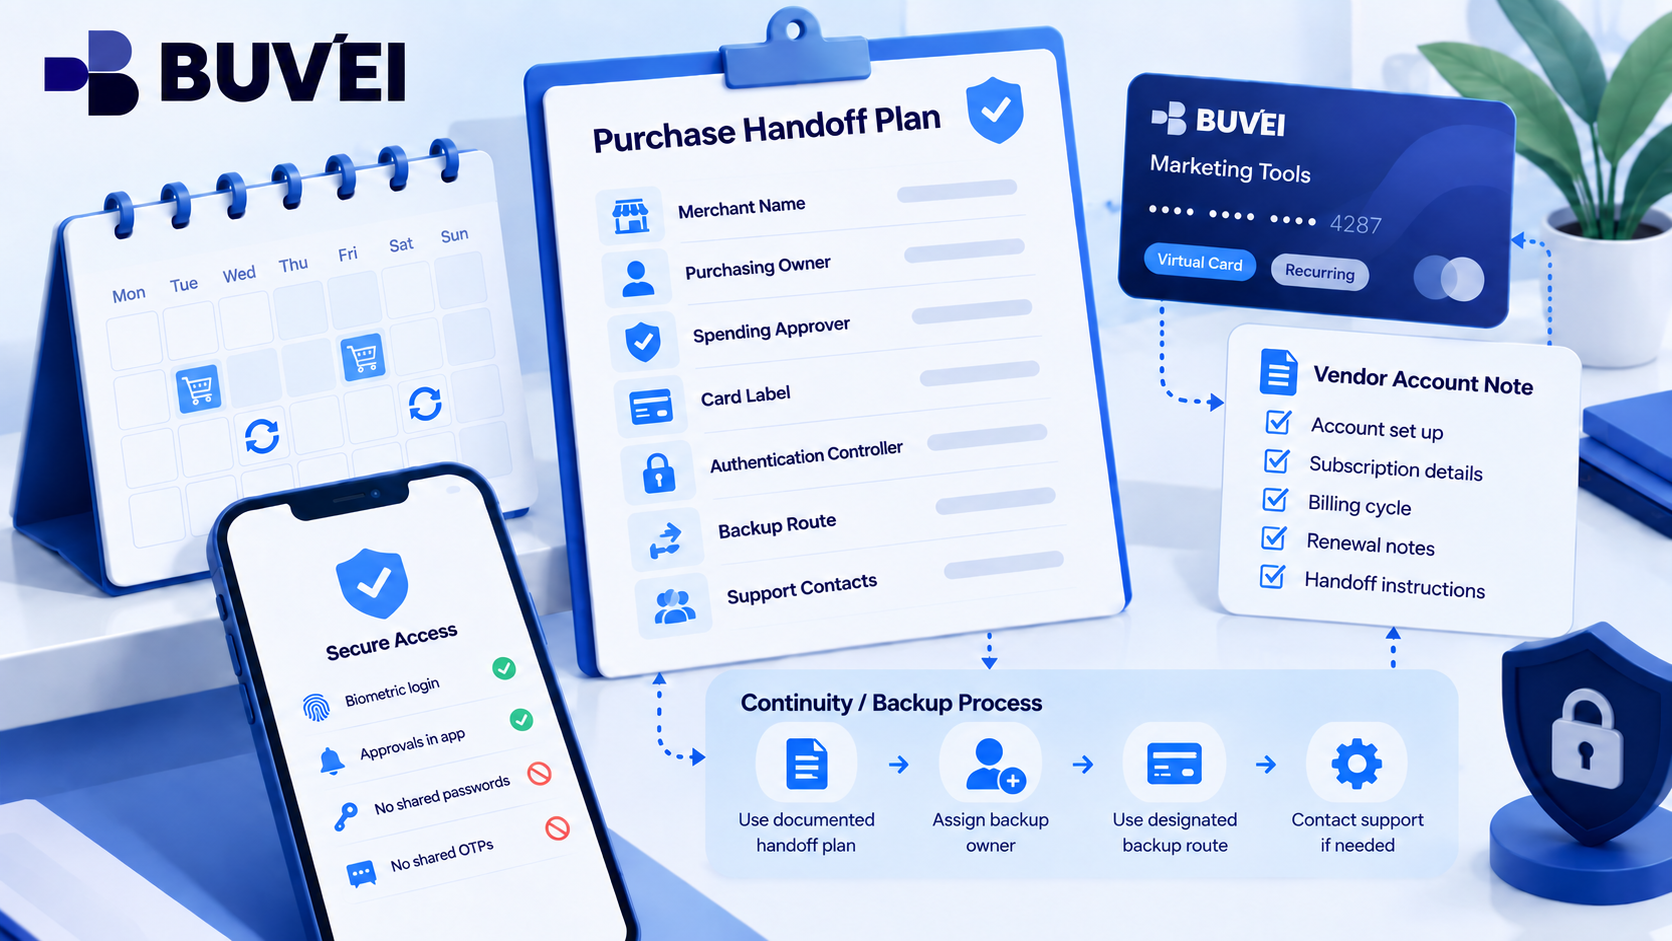
Onde o Buvei se encaixa
Se o cartão for gerenciado pelo Buvei, verifique as instruções de autenticação e as funções de conta disponíveis para aquele cartão e conta específicos.
Em caso de uma tentativa de autenticação malsucedida ou encaminhada para a pessoa errada, forneça ao suporte:
- Data e horário
- Comerciante
- Valor
- Moeda
- Dados mascarados do cartão
- Mensagem de erro
- Se um desafio de autenticação apareceu
- Se alguém o aprovou
Não inclua OTPs ativos, números completos do cartão ou códigos de segurança em capturas de tela.
Um cartão virtual dedicado pode ajudar as equipes a identificar a qual fornecedor, projeto ou orçamento uma transação pertence, mas não substitui a autenticação do emissor nem a aprovação interna.
Crie cobertura sem compartilhar uma única identidade
Um gerente financeiro não pode estar disponível para todas as compras o tempo todo.
As equipes devem se planejar para:
- Férias
- Diferentes fusos horários
- Saída de funcionários
- Compras urgentes para eventos
- Assinaturas recorrentes
- Pagamentos fora do horário comercial
Quando houver suporte do provedor, use funções ou administradores devidamente autorizados em vez de compartilhar o login ou o método de autenticação de um único funcionário.
Se o provedor não oferecer suporte a um responsável de backup pela autenticação, a equipe pode precisar programar compras sensíveis com antecedência ou utilizar outro método de pagamento aprovado.
A solução deve ser operacionalmente suportada, e não improvisada.
Mantenha um registro simples da equipe
Para comerciantes importantes, mantenha um registro interno simples contendo:
- Responsável pela compra
- Aprovador de gastos
- Identificação do cartão
- Responsável pela autenticação
- Processo de backup aprovado
- URL da conta do fornecedor
- Contato do suporte
Não armazene:
O objetivo não é criar um grande documento de conformidade.
É simplesmente garantir que o comprador saiba com quem entrar em contato antes de iniciar o checkout.
Três problemas semelhantes que exigem soluções diferentes
Algumas situações de 3DS podem parecer semelhantes, mas exigem respostas diferentes.
A solicitação chega à pessoa correta, mas mostra o valor errado
Recuse-a e verifique o carrinho, o comerciante e quaisquer sessões de checkout duplicadas.
A solicitação chega a um ex-funcionário
Atualize a responsabilidade pela conta por meio do processo oficial do provedor.
Ninguém recebe uma solicitação
Verifique o redirecionamento do navegador, o aplicativo do provedor e as configurações do cartão, e pergunte ao suporte se um evento de autenticação foi acionado.
Trate o evento exato que você observou em vez de presumir que todo problema seja simplesmente uma “falha do 3DS”.
Depois de um problema de autenticação
Uma breve revisão pode evitar que o mesmo problema aconteça novamente.
Registre:
- Comerciante
- Horário e fuso horário
- Identificação do cartão
- Valor
- O que apareceu na tela do comprador
- O que apareceu no dispositivo do responsável pela autenticação
- Se o desafio foi aprovado
- Status do pedido no comerciante
- Status da autorização do cartão
Depois, atribua a uma pessoa a responsabilidade de corrigir o problema subjacente.
Isso pode significar atualizar um número de telefone desatualizado, alterar o responsável pela conta, adicionar uma função autorizada quando houver suporte ou melhorar o processo interno de compras.
A regra para levar ao próximo checkout
Antes de inserir o cartão, saiba:
Quem está fazendo a compra?
Quem aprovou o gasto?
Quem pode concluir a autenticação 3D Secure?
O responsável pela autenticação deve verificar a solicitação de forma independente na interface compatível do emissor e confirmar o comerciante, o valor e a moeda.
Se os dados não corresponderem ou a pessoa correta estiver indisponível, pare e reconcilie o pedido antes de tentar novamente.
Um processo bem-sucedido não significa simplesmente “o código funcionou”.
Significa: Uma compra válida + autenticação correta + pedido do comerciante confirmado + responsabilidade clara por cada decisão.