

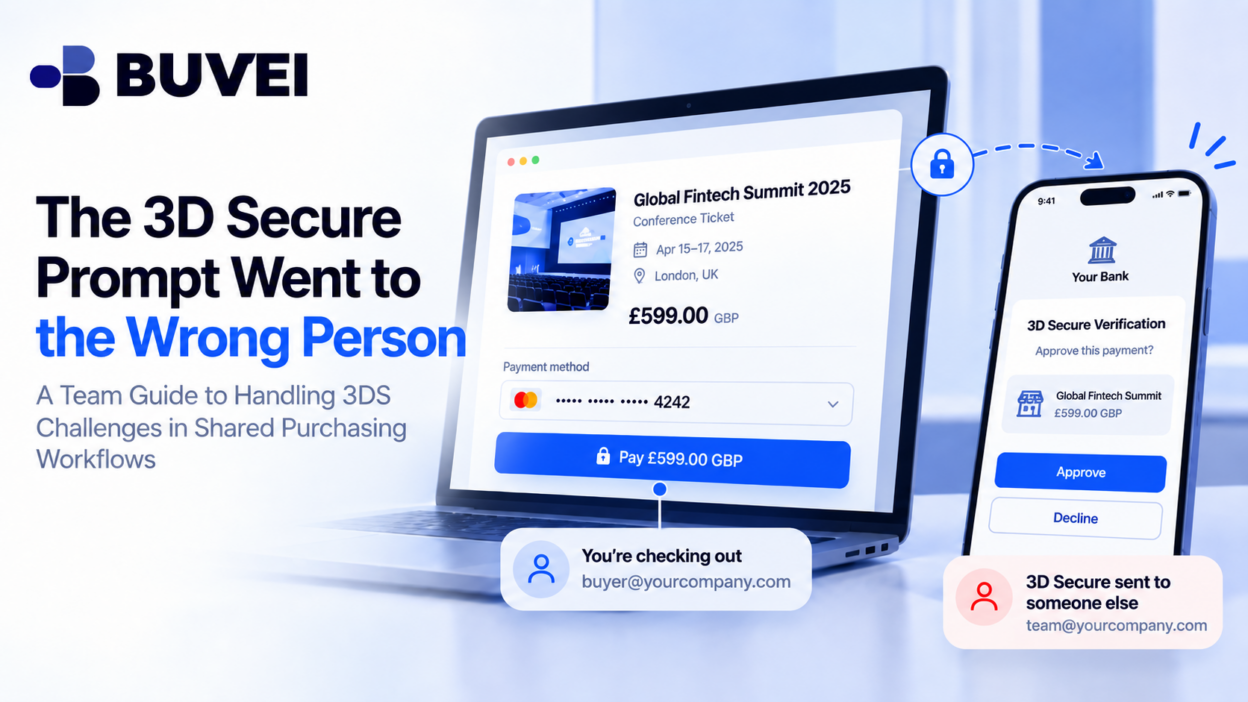
同僚が会社のバーチャルカードを使ってカンファレンスのチケットを購入しています。決済画面が3D Secureの認証画面まで進みましたが、承認リクエストは不在の財務マネージャーが所持しているスマートフォンに届いています。
このような状況では、ワンタイムコードをグループチャットで転送するのが便利に思えるかもしれません。
しかし、それでは3D Secureが本来提供するセキュリティ管理を弱めてしまう可能性があります。
本当の問題は、単に決済に失敗したことではありません。チーム内で、次の3つが明確に整理されていないことが問題です。
- 誰が購入を実行できるのか
- 誰が支出を承認するのか
- 誰がカード発行会社の認証を完了できるのか
このガイドでは、決済前に3D Secureに備える方法、認証リクエストが適切でない担当者に届いた場合の対処方法、重複注文や機密性の高い認証情報の共有を避けながら問題を解決する方法について説明します。
3D Secureの認証リクエストで何を確認しているのかを理解する
3D Secureは、加盟店とカード発行会社の間で行われるカード認証プロセスの一部です。
設定によっては、認証時に次のような方法が求められる場合があります。
- ワンタイムコード
- アプリでの承認
- 生体認証
- カード発行会社が対応するその他の認証方法
目的は、決済を完了しようとしている人物が、そのカードを使用する権限を持っていることを確認することです。
これは、会社内部で行う支出承認とは別のものです。
たとえば、マネージャーがすでに400ユーロのカンファレンスチケット購入を承認していても、カード発行会社は決済を進める前に、有効な認証レスポンスを求める場合があります。
認証リクエストを承認する前に、次の項目を確認してください。
- 加盟店
- 金額
- 通貨
- 時刻
- その購入が予定されていたものかどうか
購入者が400ユーロを想定しているのに、認証画面に4,000ユーロと表示されている場合は、停止してください。
現在誰も購入操作をしていない場合は、そのリクエストを不審なものとして扱い、公式のアカウントアクティビティを通じて確認してください。
会社の購入における3つの役割
多くのチームでは、1人ですべてのステップを管理するわけではありません。
通常、次の3つの役割があります。
Requester
商品やサービスを必要としている従業員。
Spending Approver
会社がその支出を行うべきかどうかを判断する人物。
Authentication Controller
カード発行会社が対応する3D Secure認証方法にアクセスできる人物。
1人の従業員が3つすべての役割を担う場合もあります。一方で、異なる部署、場合によっては異なる国にいる担当者がそれぞれの役割を担うこともあります。
重要なのは、決済画面でカード情報を入力する前に、それぞれのステップを誰が担当するのかを明確にしておくことです。
「財務部が支払いを承認する」というルールだけでは十分ではありません。実際に購入するタイミングで3DSリクエストに対応できる人物が誰なのかが分からなければ、運用上の問題が発生します。
OTPや認証情報を共有しない
チームでは、ワンタイムコード、パスワード、ログインセッション、認証情報をチャットで転送して問題を解決しようとすることを避けるべきです。
この方法では、誰が認証を行ったのかという責任の所在が曖昧になり、他のカード情報やアカウント情報が露出する可能性もあります。
より適切な方法は次のとおりです。
- 購入者が、承認権限を持つ認証担当者に決済操作が進行中であることを伝える
- 認証担当者が公式のカード発行会社アプリまたは認証方法を自分で開く
- 認証担当者が加盟店、金額、通貨を確認する
- 承認された購入内容と一致する場合にのみ、認証担当者が承認する
たとえば、次のように伝えます。
「400ユーロのカンファレンスチケットの決済画面にいます。発行会社のアプリで一致するリクエストを確認してください。」
これなら、認証用の秘密情報を送信することなく、購入の状況を伝えられます。
決済前に認証デバイスを準備する
認証に使用するデバイスを利用できない場合、有効なカードを持っているだけでは十分ではありません。
時間制限のある購入を行う前に、承認権限を持つ担当者が実際に必要な認証方法へアクセスできることを確認してください。
考えられる問題には、次のようなものがあります。
- 登録済みのスマートフォンがオフラインになっている
- アプリのセッションが期限切れになっている
- プッシュ通知が無効になっている
- 登録済みの電話番号が元従業員のものである
- ユーザーが必要なアカウントへアクセスできなくなっている
- 認証方法を更新する必要がある
認証経路が適切でない場合は、プロバイダーの公式手続きを利用して更新してください。
決済のカウントダウンが始まってから対応するのは避けましょう。アクセス情報の変更には本人確認などが必要となり、すぐに完了できない場合があります。
認証リクエストが間違った人物に届いた場合の対処方法
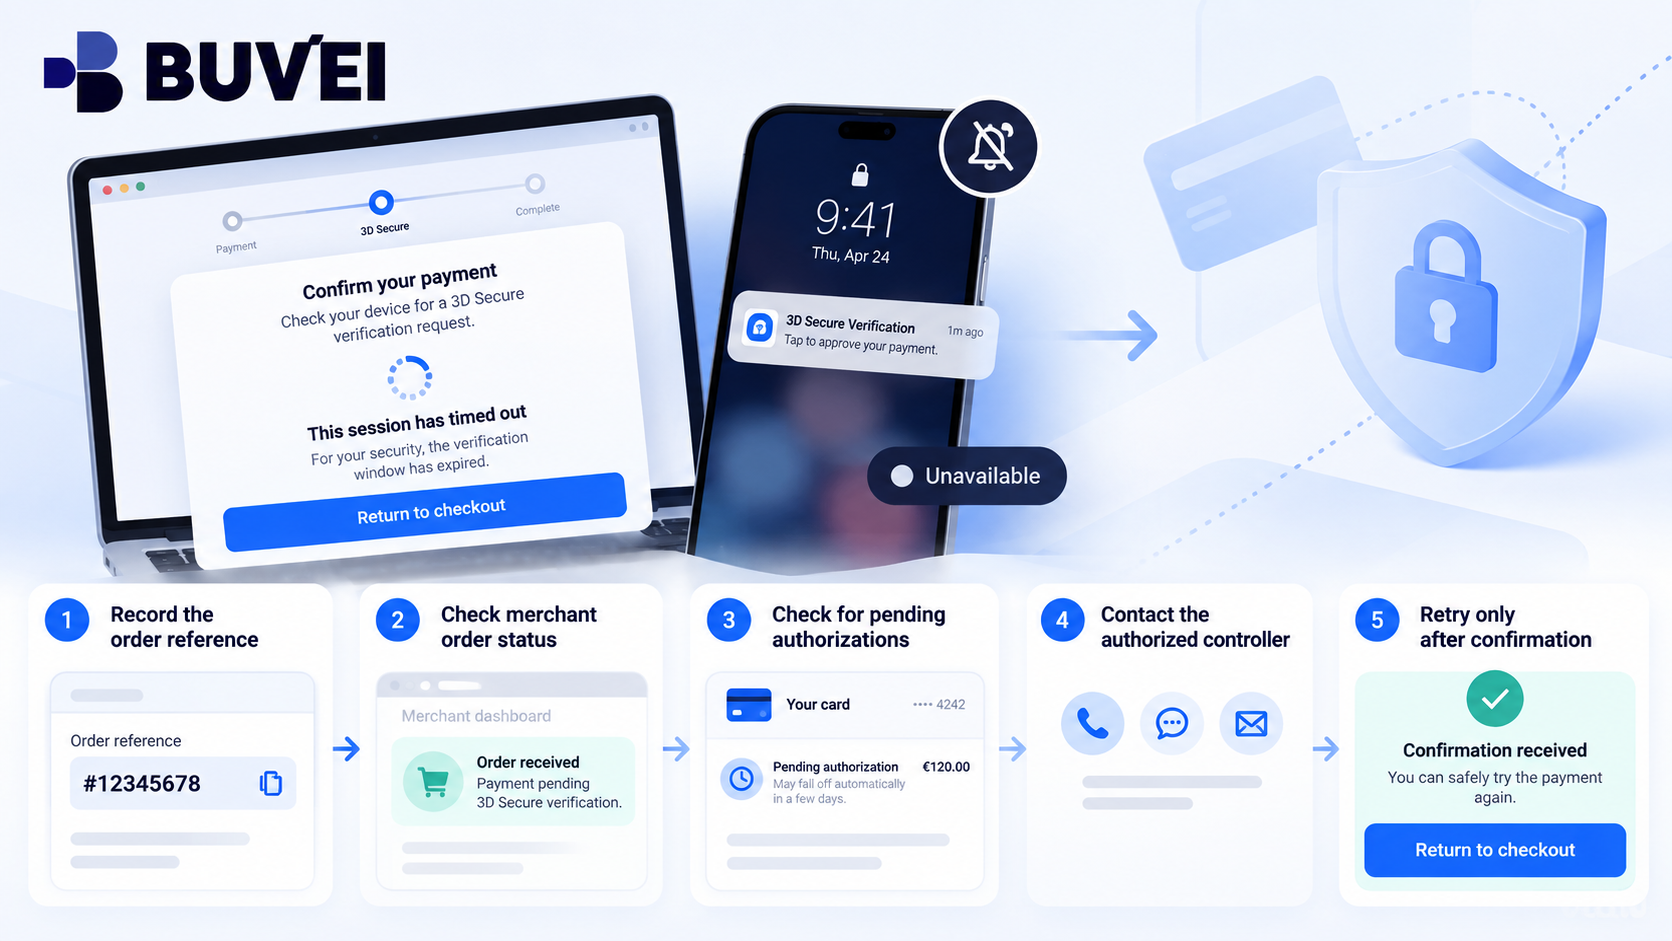
3DSリクエストが不在の担当者に届いた場合は、同じ決済を何度も繰り返し送信しないでください。
代わりに、次の手順を実行します。
- 注文ページと注文番号などの参照情報を記録する。
- 認証を担当する権限者に連絡する。
- 公式のカード発行会社インターフェースを確認してもらう。
- 認証リクエストの有効期限が切れる前に対応できない場合は、その決済試行を終了させる。
- 加盟店が注文を作成したか、またはカードに保留中のオーソリゼーションが表示されているかを確認する。
- 最初の決済試行の状態をチームが把握してから、再度決済を行う。
3DS認証がタイムアウトしたからといって、必ず何も起きていないとは限りません。
加盟店側で注文が作成されている場合や、カード側にオーソリゼーションが残っている場合があります。
認証リクエストが元従業員に届いた場合
これは単なる決済上の問題ではありません。アカウント管理上の問題でもあります。
退職した元従業員にコードを転送してもらうよう依頼しないでください。
代わりに、次の対応を行います。
- プロバイダーの公式手続きを通じて不要になったアクセス権を削除する
- 現在の承認済みユーザーまたは管理者を確認する
- 他のカードやアカウントでも同じ古い連絡先が使用されていないか確認する
- 社内の担当者情報を更新する
緊急の購入が必要な場合は、アカウントのアクセス問題を解決している間、別の承認済み決済方法を使用する必要がある場合があります。
認証は承認されたのに決済が失敗する場合
3DS認証が正常に承認されたからといって、必ずしも加盟店が注文を受け付けたとは限りません。
認証は決済プロセスの1つのステップにすぎません。
認証担当者がリクエストを承認したにもかかわらず、決済画面にエラーが表示される場合は、次の対応を行います。
- 時刻を記録する
- 加盟店の注文番号などの参照情報を保存する
- 加盟店側で注文が作成されたか確認する
- カードアカウントに保留中または完了済みの取引があるか確認する
- 注文状況について加盟店に問い合わせる
- 認証またはカードの状態を確認する必要がある場合は、カードプロバイダーに問い合わせる
加盟店とカードプロバイダーでは、決済フローの異なる部分を確認している可能性があります。
繰り返しのPayment Attemptsを避ける
3DS認証に失敗した後に最もよくある間違いの1つが、決済を何度も繰り返し送信することです。
これにより、次のような問題が発生する可能性があります。
- 加盟店側での重複注文
- 複数回のオーソリゼーション試行
- 一時的な利用枠の保留
- リスクフラグ
- 複数の認証リクエスト
短時間のうちに複数の認証リクエストが届いた場合、「どれが通るか確認する」という理由だけで、すべてを承認しないでください。
決済操作を停止し、現在有効な注文を特定したうえで、それぞれのリクエストについて加盟店、金額、タイムスタンプを比較してください。
決済タイマーと注文ステータスは別のもの
加盟店がチケットを10分間確保する一方で、3DS認証の有効期限はそれより短い場合があります。
また、認証が完了する前に加盟店が未払い注文を作成することもあります。
そのため、チームでは次の項目を区別する必要があります。
- 決済タイマー
- 認証タイマー
- 加盟店の注文ステータス
- カードのオーソリゼーションステータス
再度決済を行う前に、最初の注文で実際に何が起きたのかを確認してください。
これは、カンファレンスチケット、旅行予約、在庫が限られている商品、時間によって価格が変動するソフトウェア購入などで特に重要です。
Buveiがどのように役立つか
カードをBuveiで管理している場合は、そのカードとアカウントで利用できる認証手順やアカウント権限を確認してください。
認証に失敗した場合や、適切でない担当者に認証リクエストが送られた場合は、サポートに次の情報を提供します。
- 日付と時刻
- 加盟店
- 金額
- 通貨
- マスキングされたカード情報
- エラーメッセージ
- 認証チャレンジが表示されたかどうか
- 誰かが承認したかどうか
スクリーンショットには、有効なOTP、完全なカード番号、セキュリティコードを含めないでください。
専用のバーチャルカードを使用すると、どのサプライヤー、プロジェクト、予算に取引が関連しているのかをチームで識別しやすくなります。ただし、カード発行会社による認証や社内の承認プロセスに代わるものではありません。
1つのIDを共有せずに認証体制を整える
1人の財務マネージャーが、すべての購入に常に対応できるとは限りません。
チームでは、次のような状況を想定しておく必要があります。
- 休暇
- 異なるタイムゾーン
- 従業員の退職
- 緊急のイベント関連購入
- 定期サブスクリプション
- 営業時間外の決済
プロバイダーが対応している場合は、1人の従業員のログイン情報や認証方法を共有するのではなく、適切に承認された役割や管理者を利用してください。
プロバイダーがバックアップの認証担当者を設定する機能に対応していない場合、チームは重要な購入を早めに行うか、別の承認済み決済方法を利用する必要がある場合があります。
解決策は、運用上サポートされているものであるべきで、場当たり的な方法に頼るべきではありません。
簡潔なチーム記録を作成する
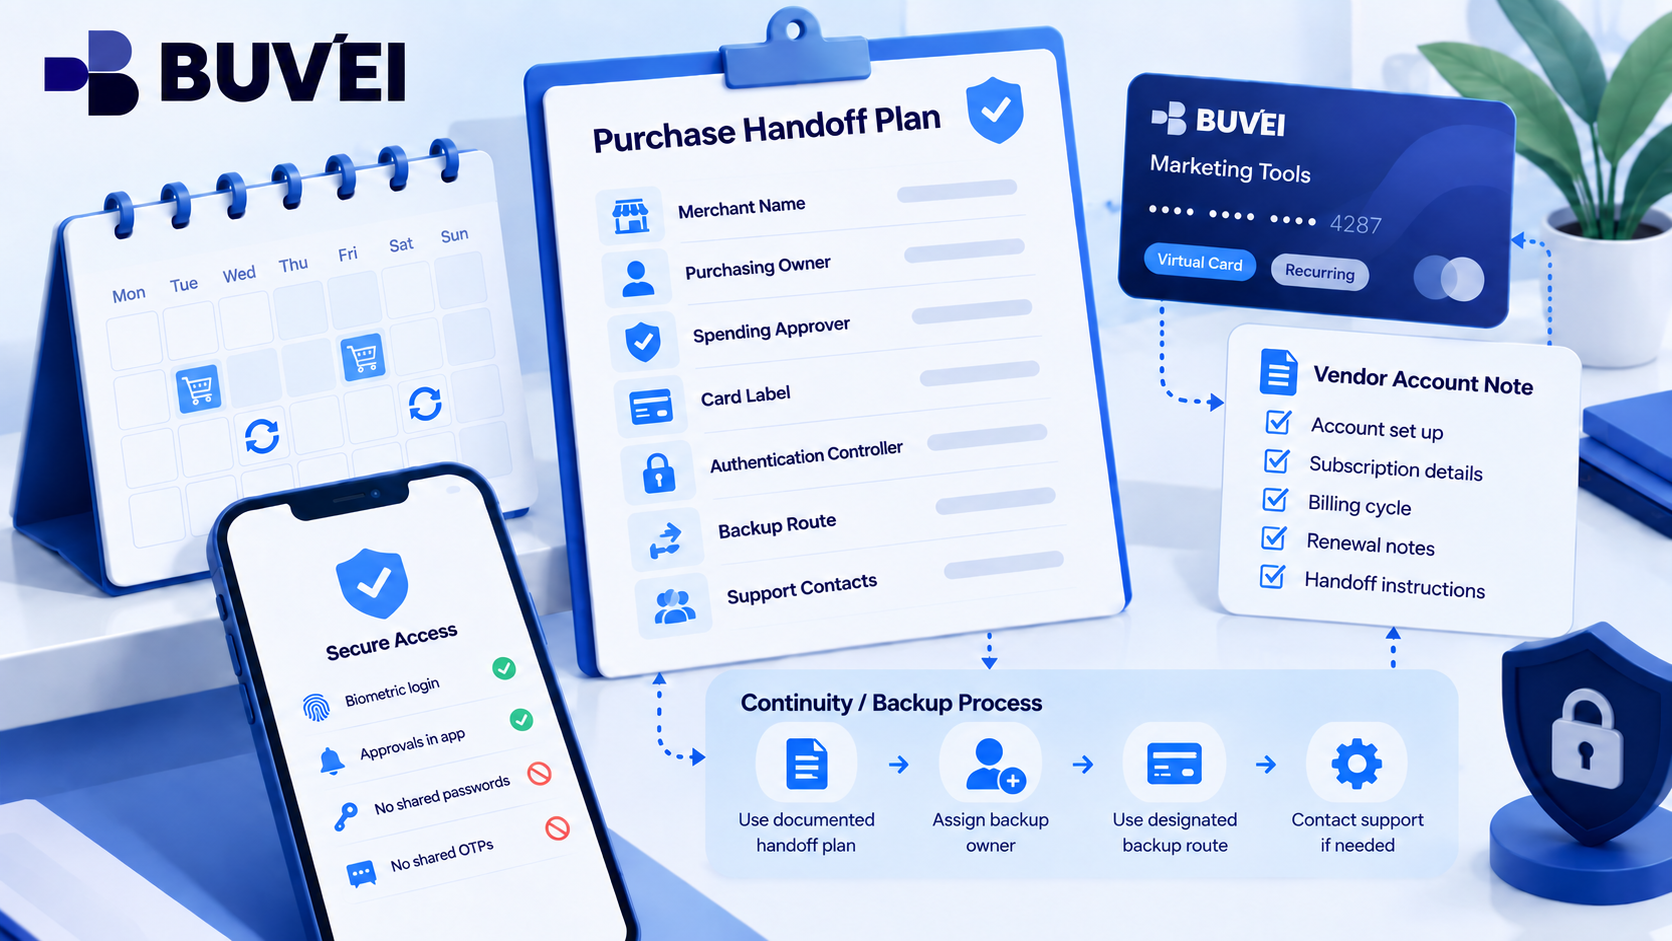
重要な加盟店については、次の情報を含む簡単な社内記録を作成しておくと便利です。
- 購入担当者
- 支出承認者
- カードラベル
- 認証担当者
- 承認済みのバックアップ手順
- サプライヤーのアカウントURL
- サポート連絡先
次の情報は保存しないでください。
目的は、大規模なコンプライアンス文書を作成することではありません。
購入者が決済を開始する前に、誰に連絡すればよいのかを把握できるようにすることが目的です。
似ているようで異なる対応が必要な3つの問題
3DSに関するいくつかの状況は似ているように見えますが、それぞれ異なる対応が必要です。
認証リクエストが正しい担当者に届いたが、金額が間違っている
承認せず、カートの内容、加盟店、重複している決済セッションがないかを確認してください。
認証リクエストが元従業員に届いた
公式のプロバイダー手続きを通じて、アカウントの所有者情報を更新してください。
誰にも認証リクエストが届かない
ブラウザのリダイレクト、プロバイダーのアプリ、カード設定を確認し、認証イベントが発生したかどうかをサポートに問い合わせてください。
すべての問題を単純に「3DS認証に失敗した」と考えるのではなく、実際に発生したイベントに基づいて対応してください。
Authenticationの問題が発生した後に行うこと
簡単な振り返りを行うことで、同じ問題の再発を防ぐことができます。
次の情報を記録してください。
- 加盟店
- 時刻とタイムゾーン
- カードラベル
- 金額
- 購入者の画面に表示された内容
- 認証担当者のデバイスに表示された内容
- 認証チャレンジが承認されたかどうか
- 加盟店の注文ステータス
- カードのオーソリゼーションステータス
そのうえで、根本的な問題を解決する担当者を1人決めます。
たとえば、古い電話番号を更新する、アカウント所有者を変更する、対応している場合は承認済みの役割を追加する、または社内の購入プロセスを改善するといった対応が考えられます。
次回の決済で覚えておきたいルール
カード情報を入力する前に、次の3点を確認してください。
誰が購入するのか?
誰が支出を承認したのか?
誰が3D Secure認証を完了できるのか?
認証担当者は、対応しているカード発行会社のインターフェースでリクエストを自分自身で確認し、加盟店、金額、通貨が正しいことを確認する必要があります。
詳細が一致しない場合、または適切な担当者が対応できない場合は、決済を停止し、再試行する前に注文状況を確認してください。
適切なプロセスとは、単に「コードが通った」ということではありません。
それは、有効な購入 + 正しい認証 + 確認済みの加盟店注文 + 各判断における明確な担当者です。