Платіжні посилання зробили онлайн-платежі для бізнесу швидшими та зручнішими. Постачальник може надіслати рахунок, додати платіжне посилання та одразу перенаправити покупця на розміщену платіжну сторінку.
Однак зручність також може створювати ризики.
Платіжна сторінка може виглядати професійно, використовувати HTTPS, відображати знайому назву бренду й водночас спрямовувати дані картки не тій стороні.
Ключове питання полягає не лише в тому:
«Чи виглядає ця платіжна сторінка легітимною?»
Безпечніше запитати:
«Чи можемо ми незалежно перевірити постачальника, платіжний запит, суму, валюту та кінцевого отримувача платежу?»
Для компаній, які керують платежами постачальникам, підписками, цифровими послугами, рекламою та іншими онлайн-витратами, кілька базових кроків перевірки можуть суттєво зменшити ризики, яких можна було б уникнути.
1. Почніть із контексту платежу
Перш ніж натискати Pay Now, переконайтеся, що сам платіж має сенс.
Ваша команда вже повинна розуміти:
- Що саме купується
- Який постачальник запитує оплату
- Хто схвалив покупку
- До якого рахунку, договору, замовлення або облікового запису належить платіж
- Скільки потрібно сплатити
- Яку валюту слід використовувати
Професійно оформлена платіжна сторінка сама по собі не є доказом того, що відповідний платіжний запит є справжнім.
Якщо платіжне посилання надійшло несподівано, а ніхто не може визначити пов'язаний із ним рахунок або покупку, зупиніться та перевірте запит перед продовженням.
Просте правило
За можливості зіставляйте кожне платіжне посилання з наявним бізнес-документом.
Це може бути:
- Рахунок
- Замовлення на закупівлю
- Договір
- Обліковий запис підписки
- Портал постачальника
- Раніше схвалена витрата
Це дає платежу чіткий бізнес-контекст ще до введення даних картки.
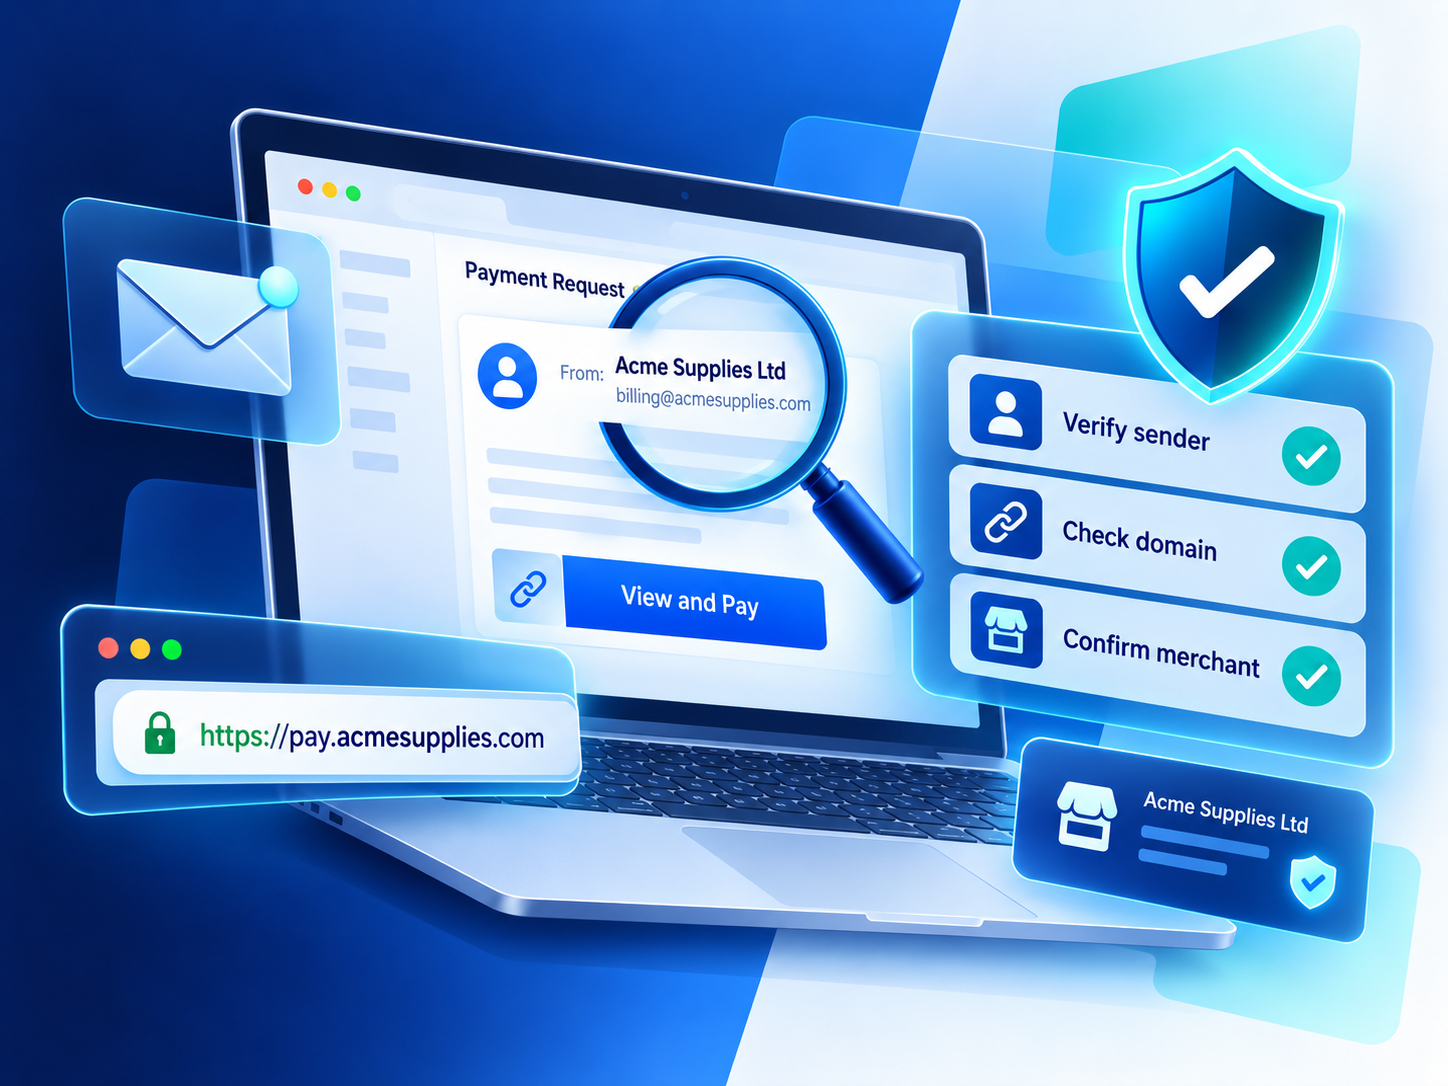
2. Незалежно перевірте відправника
Імена, які відображаються в електронній пошті, логотипи, профілі в чатах і підписи можна скопіювати.
Якщо постачальник надсилає нове або несподіване платіжне посилання, не покладайтеся лише на контактні дані, зазначені в цьому ж повідомленні.
Натомість перевірте запит за допомогою контактного каналу, якому ви вже довіряєте.
Наприклад:
- Зателефонуйте за номером телефону, який уже збережений у ваших даних про постачальника
- Використайте контактні дані з чинного договору
- Увійдіть до офіційного порталу постачальника
- Окремо відкрийте офіційний вебсайт постачальника
- Зв'яжіться зі своїм менеджером акаунта через раніше перевірений канал
Приклад
Уявімо, що постачальник надсилає вашій фінансовій команді електронного листа про прострочений рахунок і додає нове платіжне посилання.
Замість того щоб відповідати на цей лист і запитувати, чи є посилання справжнім, зв'яжіться з постачальником за номером телефону або через дані облікового запису, які вже зберігаються у ваших записах.
Це створює другий канал перевірки та зменшує ризик підтвердити шахрайський запит через ту саму особу, яка його надіслала.
3. Уважно перевірте домен
Однією з найважливіших частин платіжного посилання є фактичний домен.
Шахрайські сторінки часто використовують:
- Додаткові слова
- Помилки в написанні
- Дефіси
- Незнайомі доменні зони
- Назви брендів у оманливих субдоменах
Наприклад, URL може містити назву знайомої компанії, але фактично належати зовсім іншому зареєстрованому домену.
Замість того щоб дивитися лише на першу частину URL, визначте фактичний зареєстрований домен.
За можливості окремо відкрийте офіційний вебсайт продавця та перейдіть до розділу виставлення рахунків або оплати, замість того щоб повністю покладатися на отримане вами посилання.
4. Пам'ятайте: HTTPS не доводить легітимність продавця
Значок замка та адреса https:// є корисними технічними сигналами безпеки, але вони не доводять, що вебсайт належить продавцю, якому ви плануєте здійснити платіж.
HTTPS означає, що з'єднання між вашим браузером і цим вебсайтом зашифроване.
Він не підтверджує:
- Що постачальник є справжнім
- Що рахунок є справжнім
- Що сторінка належить потрібному продавцю
- Що платіжний запит було авторизовано
Шахрайський вебсайт також може мати дійсний сертифікат безпеки для власного домену.
Розглядайте HTTPS як одну технічну перевірку, а не як повний процес перевірки.
5. Звертайте увагу на перенаправлення
Багато легітимних платіжних посилань перенаправляють користувачів через системи виставлення рахунків, платіжних процесорів або розміщених платіжних сторінок.
Саме по собі це не є підозрілим.
Однак кінцевий пункт призначення все одно має відповідати постачальнику або платіжному провайдеру, якого ви очікуєте.
Перед введенням даних картки:
- Перевірте кінцевий URL.
- Підтвердьте домен.
- Переконайтеся, що платіжний провайдер пов'язаний із постачальником.
- Перевірте продавця або юридичну особу, зазначену на платіжній сторінці.
Якщо посилання проходить через кілька незнайомих доменів або завершується на сторінці, яка не має стосунку до платежу, зупиніться та перевірте інформацію перед продовженням.

6. Підтвердьте особу продавця
Назва продавця, відображена на платіжній сторінці, іноді може відрізнятися від назви бренду, яку ви знаєте.
Компанія може використовувати:
- Материнську компанію
- Юридичну особу
- Регіональну дочірню компанію
- Платіжного процесора
- Партнера з виставлення рахунків
Це може бути цілком легітимно.
Важливо, щоб цей зв'язок можна було пояснити та перевірити.
Наприклад, якщо рахунок надходить від Brand A, але на платіжній сторінці зазначено Company B, переконайтеся, що Company B є юридичною або розрахунковою особою, пов'язаною з цим постачальником.
Якщо отримувач платежу, країна або опис послуги не мають чіткого зв'язку з покупкою, не продовжуйте оплату, доки різницю не буде пояснено.
7. Перевірте суму та валюту
Платіжна сторінка зазвичай має відповідати комерційним умовам, які вже були схвалені.
Перевірте:
- Суму рахунку
- Валюту
- Податки
- Комісії за послуги
- Вимоги щодо депозиту
- Графік платежів
Зміна будь-якого з цих пунктів — це не просто деталь оформлення платежу. Вона може змінити фактичну покупку, яку схвалює ваш бізнес.
Приклад
У рахунку зазначено EUR 1 000, але платіжна сторінка запитує оплату в USD і додає неочікувану додаткову комісію.
Перед оплатою з'ясуйте, чому змінилися сума або валюта.
Суттєві зміни слід перевірити та повторно схвалити, а не приймати автоматично.
8. Не повідомляйте більше інформації, ніж потрібно для платежу
Легітимна сторінка оплати карткою може запитувати такі дані:
- Номер картки
- Термін дії
- Платіжну інформацію
- Код безпеки
- Дані автентифікації, необхідні емітентом картки
Однак звичайний платіж карткою не повинен вимагати надання непов'язаних конфіденційних облікових даних.
Будьте особливо обережні, якщо сторінка або представник служби підтримки запитує:
- Пароль від електронної пошти
- Пароль від облікового запису
- Одноразовий пароль поза стандартним процесом автентифікації
- Приватний ключ криптогаманця
- Сід-фразу
- Віддалений доступ до вашого пристрою
- Непов'язані документи, що посвідчують особу
Такі запити слід розглядати як попереджувальні сигнали.
Також уникайте надсилання повних платіжних даних картки, паролів, OTP або приватних ключів гаманця через звичайну електронну пошту чи чат, коли звертаєтеся до служби підтримки.
9. Розглядайте терміновість як сигнал для перевірки
Платіжні запити іноді справді мають законні дедлайни.
Однак незвичний тиск також може використовуватися для обходу стандартних процедур погодження.
Будьте обережні, якщо повідомлення наполягає, щоб ви:
- Негайно здійснили оплату
- Пропустили внутрішнє погодження
- Використали новий контакт для платежу
- Проігнорували відмінності в інформації про продавця
- Неочікувано змінили платіжні реквізити
- Повідомили OTP
- Зберігали платіж у таємниці
Сама по собі терміновість не доводить, що запит є шахрайським.
Але терміновість у поєднанні зі зміненими платіжними реквізитами або невідповідностями в інформації є вагомою причиною зупинитися та провести незалежну перевірку.
10. Використовуйте окрему віртуальну картку після перевірки
Віртуальні картки можуть додати ще один рівень контролю до бізнес-платежів, але їх слід використовувати після перевірки постачальника та платіжного запиту.
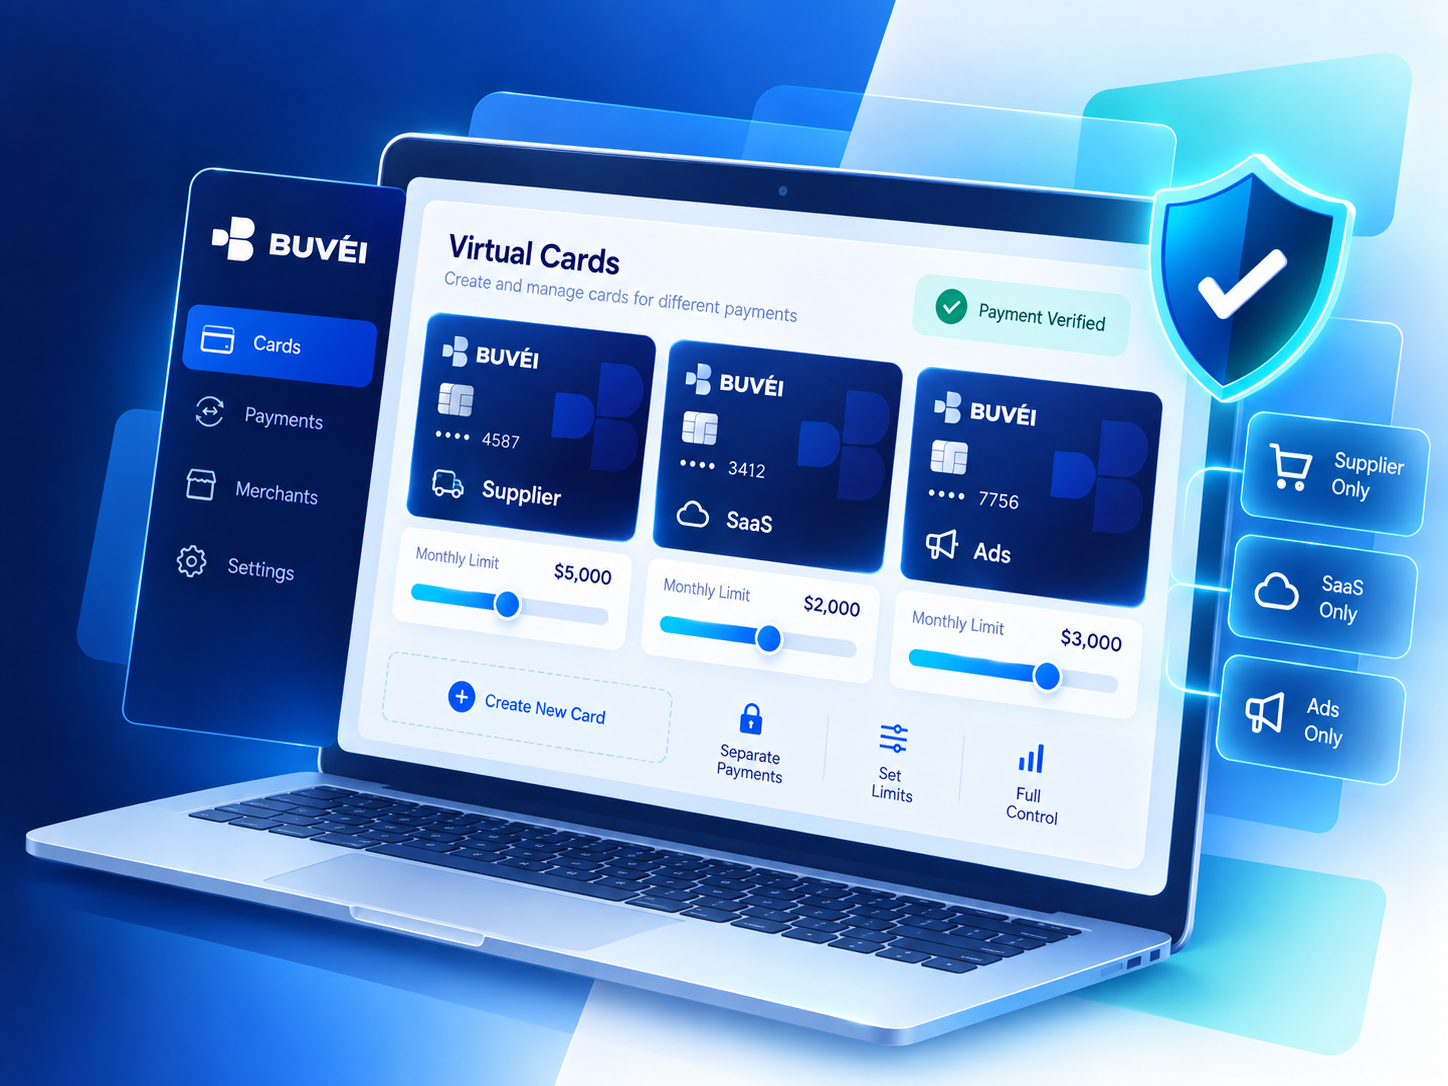
Окрема віртуальна картка може допомогти бізнесу відокремити платіж постачальнику від інших витрат компанії та спростити подальший аналіз транзакцій.
Наприклад, компанія може створити окремі картки для:
- Окремих постачальників
- SaaS-підписок
- Рекламних акаунтів
- Онлайн-сервісів
- Окремих проєктів
- Разових бізнес-платежів
Якщо це підтримується, контроль на рівні картки, наприклад ліміти витрат, може додатково зменшити непотрібний ризик.
Однак важливо розуміти:
Віртуальна картка може допомогти контролювати ризик платежу, але не може зробити неперевіреного продавця легітимним.
Завжди спочатку перевіряйте, а потім здійснюйте оплату.
Як Buvei може підтримати розділення бізнес-платежів
Після перевірки постачальника та платіжного запиту віртуальні картки Buvei можуть допомогти компаніям чіткіше організувати різні цілі платежів.
Залежно від доступних функцій облікового запису та картки компанії можуть використовувати окремі віртуальні картки для різних постачальників, послуг, кампаній або онлайн-витрат.
Це може допомогти командам:
- Розділяти бізнес-витрати
- Чіткіше відстежувати транзакції
- Незалежно керувати різними цілями платежів
- Переглядати платіжну активність за окремими постачальниками
- Застосовувати доступні елементи контролю на рівні картки
Віртуальні картки не замінюють перевірку постачальника, але після схвалення платежу вони можуть забезпечити додатковий рівень контролю.
5-хвилинний чекліст перевірки платіжного посилання
Перед завершенням незнайомого або зміненого платіжного запиту перевірте наступне:
Бізнес-контекст
- Чи є дійсний рахунок, замовлення, підписка або договір?
- Чи було платіж уже схвалено?
Постачальник
- Чи є відправник відомим постачальником?
- Чи можна підтвердити запит через незалежний канал?
Вебсайт
- Чи правильний зареєстрований домен?
- Чи веде кінцеве перенаправлення до очікуваного платіжного провайдера?
- Чи має сенс зазначена інформація про продавця?
Платіж
- Чи відповідає сума рахунку?
- Чи правильна валюта?
- Чи передбачені додаткові комісії?
Безпека
- Чи запитує сторінка лише інформацію, необхідну для платежу?
- Чи запитував хтось паролі, OTP, приватні ключі або віддалений доступ?
Контроль картки
- Чи буде доцільно використати окрему віртуальну картку або ліміт витрат для цього платежу?
Якщо одну з цих перевірок неможливо виконати, призупиніть транзакцію, доки відсутня інформація не буде перевірена.
Перевірка через два канали може запобігти збиткам, яких можна було уникнути
Для незнайомих або змінених платіжних посилань одним із найефективніших засобів контролю є простий принцип: перевіряйте запит через другий надійний канал.
Не вважайте відповідь на оригінальний електронний лист або повідомлення незалежним підтвердженням.
Натомість використовуйте інформацію, яка вже є у ваших записах, наприклад:
- Портал постачальника
- Відомий номер телефону
- Існуючий менеджер акаунта
- Контактні дані із підписаного договору
Підтвердьте номер рахунку, суму, валюту, отримувача платежу та причину надсилання платіжного посилання.
Потім відкрийте нову сесію браузера, перевірте кінцевий домен і завершіть платіж лише в тому разі, якщо інформація все ще відповідає перевіреному запиту. В оригінальній статті саме таке підтвердження через два канали є одним із найважливіших практичних заходів контролю.
Безпечніші платежі починаються з перевірки
Безпека платежів не полягає в тому, щоб довіряти або не довіряти кожному посиланню.
Вона полягає у створенні повторюваного процесу, який дозволяє вашій команді відповісти на кілька базових запитань до того, як гроші будуть переказані:
Кому ми платимо?
За що ми їм платимо?
Яку суму було схвалено?
Куди передаються дані картки?
Чи можемо ми незалежно перевірити цей запит?
Після отримання відповідей на ці запитання платіжні інструменти, такі як окремі віртуальні картки, можуть допомогти компаніям розділяти витрати та вести зрозуміліші записи про транзакції.
Мета проста:
Спочатку перевірте. Контролюйте платіж. Зберігайте підтвердження.