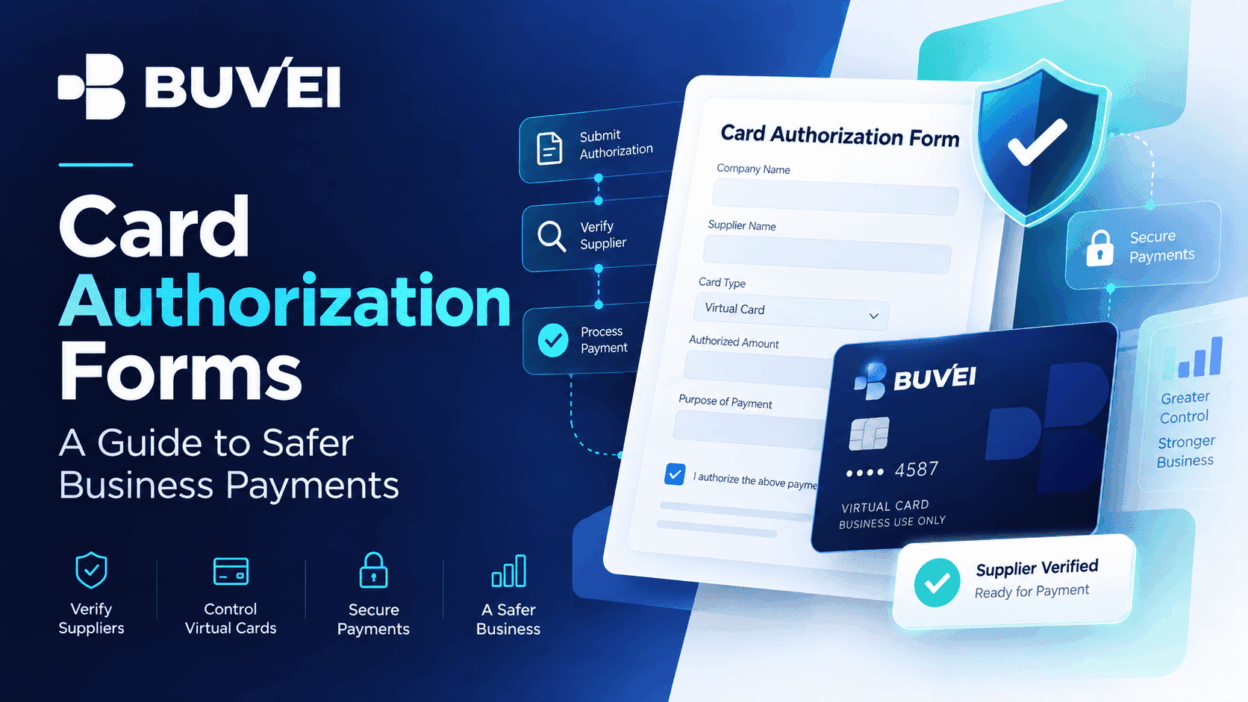
Готелі, майданчики для проведення заходів, оптові продавці та постачальники послуг іноді просять компанії підписати форму авторизації картки.
Така форма може підтверджувати дозвіл на списання погодженої суми, але вона також може створювати зайві ризики, якщо конфіденційні платіжні дані зберігаються у вкладеннях електронної пошти, спільних поштових скриньках або інших незахищених каналах. Безпечніший процес починається з точного розуміння того, що саме дозволяє форма, перевірки постачальника, обмеження обсягу авторизації та використання безпечного способу оплати.
Зрозумійте, що саме авторизує форма
Форма авторизації картки може стосуватися одного рахунку, депозиту, додаткового платежу, регулярної послуги або майбутнього платежу.
Перед підписанням підтвердьте:
- Точну суму або максимальний ліміт
- Призначення платежу
- Юридичну особу продавця або постачальника
- Відповідні дати
- Умови скасування
- Чи включені майбутні списання
Широкі формулювання створюють ширший ризик. Компанія повинна мати можливість пояснити, що саме було схвалено, а пізніше порівняти це з фактичною сумою, яку обробив продавець.
Наприклад, авторизація для майданчика проведення заходу в ідеалі має охоплювати лише погоджений депозит, а не всі майбутні платежі, пов’язані з клієнтом.
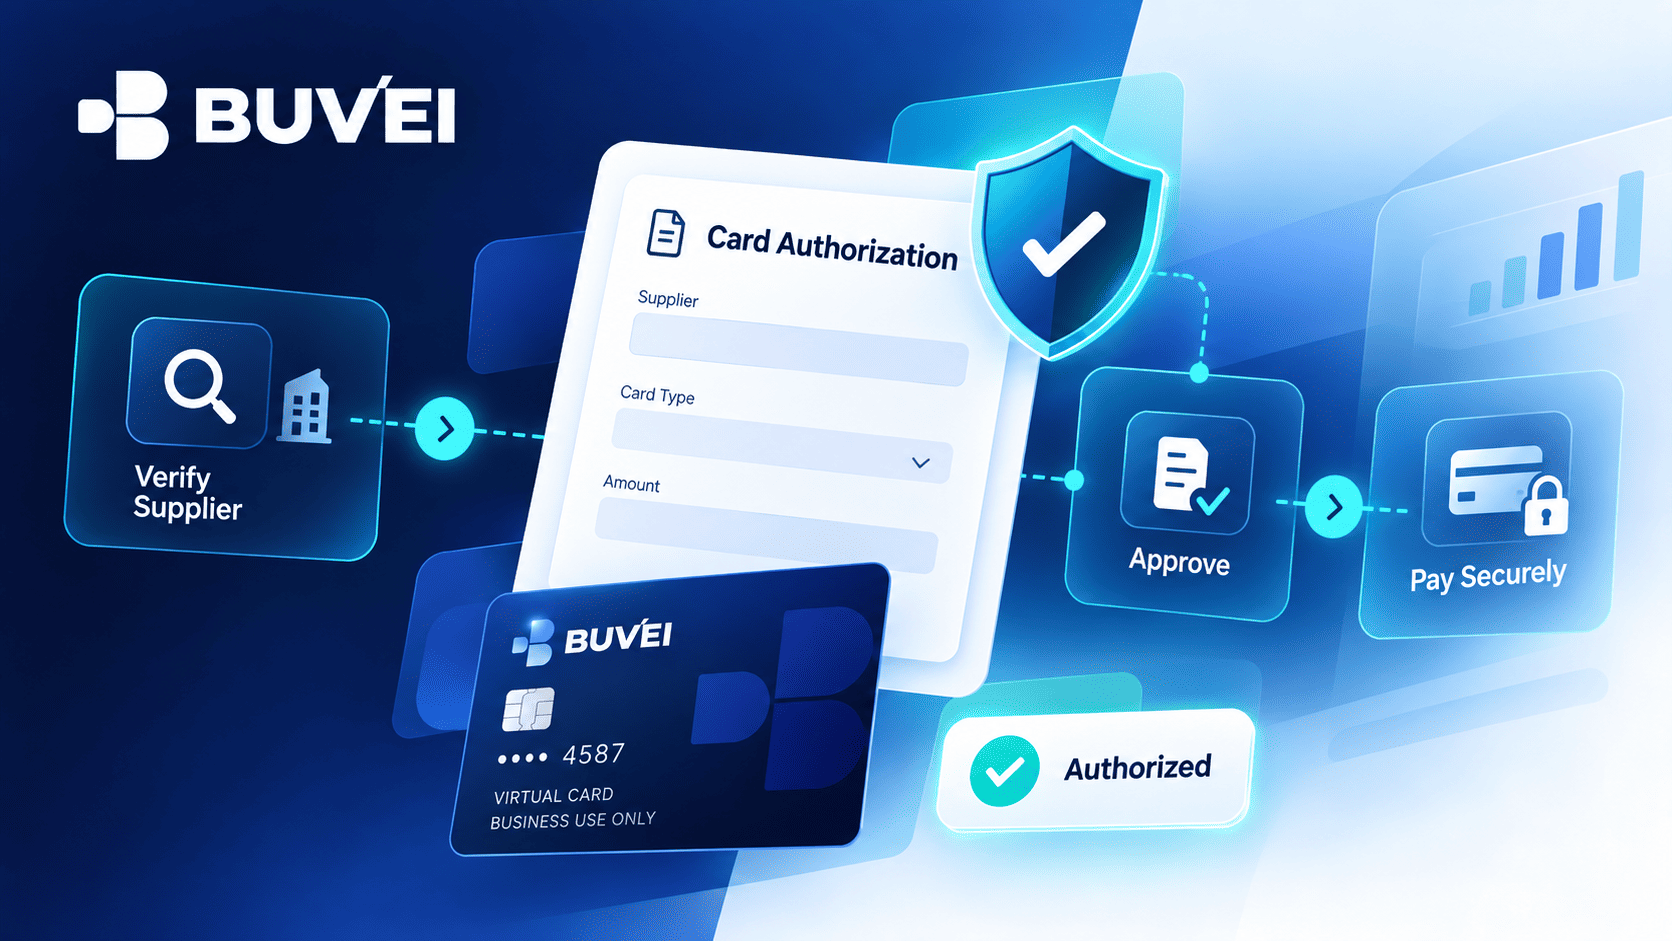
Незалежно перевірте постачальника
Фірмовий PDF-файл або професійно оформлений електронний лист самі по собі не є достатнім підтвердженням того, що запит на оплату є справжнім.
Перед наданням платіжних даних підтвердьте запит через відомий контакт постачальника, чинний договір, офіційний вебсайт або раніше перевірену інформацію облікового запису. Не покладайтеся лише на контактні дані, зазначені безпосередньо в самому запиті на оплату.
Це допомагає відрізнити справжній запит постачальника від зміненого або шахрайського документа.
Відокремлюйте схвалення покупки від дозволу на списання з картки
Дозвіл на списання коштів із картки не замінює схвалення самої покупки, рахунку або бюджету.
Обидва елементи слід документувати.
Форму авторизації слід пов’язати із записом про схвалену покупку, щоб компанія згодом могла визначити:
- Хто ініціював платіж
- Хто його схвалив
- Яку суму було авторизовано
- Яку суму списав продавець
Одного підпису або поля для платіжних даних може бути недостатньо для належного схвалення транзакції або подання заперечення щодо неї.
Захищайте дані картки та автентифікації
Звичайна електронна пошта та чати не є оптимальним місцем для передачі конфіденційних даних картки.
За можливості використовуйте:
- Захищений платіжний портал
- Сторінку оплати на захищеному хостингу
- Затверджений процес телефонної оплати
- Інший перевірений платіжний канал
Уникайте надсилання зайвої конфіденційної інформації через звичайну електронну пошту або чат, зокрема повних номерів карток, кодів безпеки, паролів, OTP-кодів або приватних ключів гаманця.
Належний продавець також не повинен вимагати пароль від вашого облікового запису, пароль електронної пошти, приватний ключ гаманця або одноразовий код автентифікації, надісланий поза межами звичайного процесу перевірки.
Якщо службі підтримки потрібно розслідувати платіж, зазвичай доцільніше надати ID облікового запису, назву продавця, час транзакції, суму, валюту та останні чотири цифри картки, а не передавати повні облікові дані.
Встановіть максимальну суму та термін дії
Необмежений дозвіл на списання коштів може створювати зайві ризики.
За можливості визначте:
- Чітку максимальну суму
- Точне призначення платежу
- Дату початку та завершення
- Момент закінчення дії авторизації
Наприклад, авторизацію для готелю або заходу можна обмежити конкретним періодом бронювання чи розрахунку замість того, щоб залишати її чинною на невизначений строк.
Обмежений обсяг авторизації спрощує її перевірку та зменшує неоднозначність у майбутньому.

Чітко визначте депозити, додаткові платежі та остаточні списання
Депозит, плата за неявку, компенсація за пошкодження, додатковий платіж та остаточний рахунок є різними платіжними зобов’язаннями.
У формі має бути чітко зазначено, які саме платежі можуть бути списані та як повідомлятиметься про зміни або спори.
Наприклад, готель може окремо стягувати депозит за номер і необов’язкові додаткові витрати. Водночас компанія повинна мати можливість порівняти остаточне списання з початково схваленою сумою.
Використання віртуальних карток для платежів постачальникам
Спеціальна віртуальна картка може допомогти відокремити конкретний платіж постачальнику від інших бізнес-витрат.
Залежно від можливостей облікового запису та картки спеціальну віртуальну картку Buvei можна налаштувати з відповідним лімітом і зрозумілою назвою, щоб пов’язати платіж із постачальником, проєктом або затвердженим бюджетом.
Однак використання віртуальної картки не скасовує необхідності:
- Перевіряти постачальника
- Підтверджувати обсяг платежу
- Захищати дані автентифікації
- Використовувати безпечний канал передачі інформації
Картка також має залишатися доступною достатньо довго для очікуваного розрахунку, коригувань або повернення коштів, якщо це необхідно.
Надавайте перевагу токенізованим або захищеним платіжним методам
Якщо постачальник підтримує захищений платіжний портал або токенізований процес оплати, зазвичай це краще, ніж зберігати читабельні дані картки в документі.
Постачальник може мати можливість зберігати підтвердження платежу або номер транзакції замість повного номера картки.
Це допомагає зберегти підтвердження авторизації та водночас зменшити непотрібне розкриття платіжних даних.
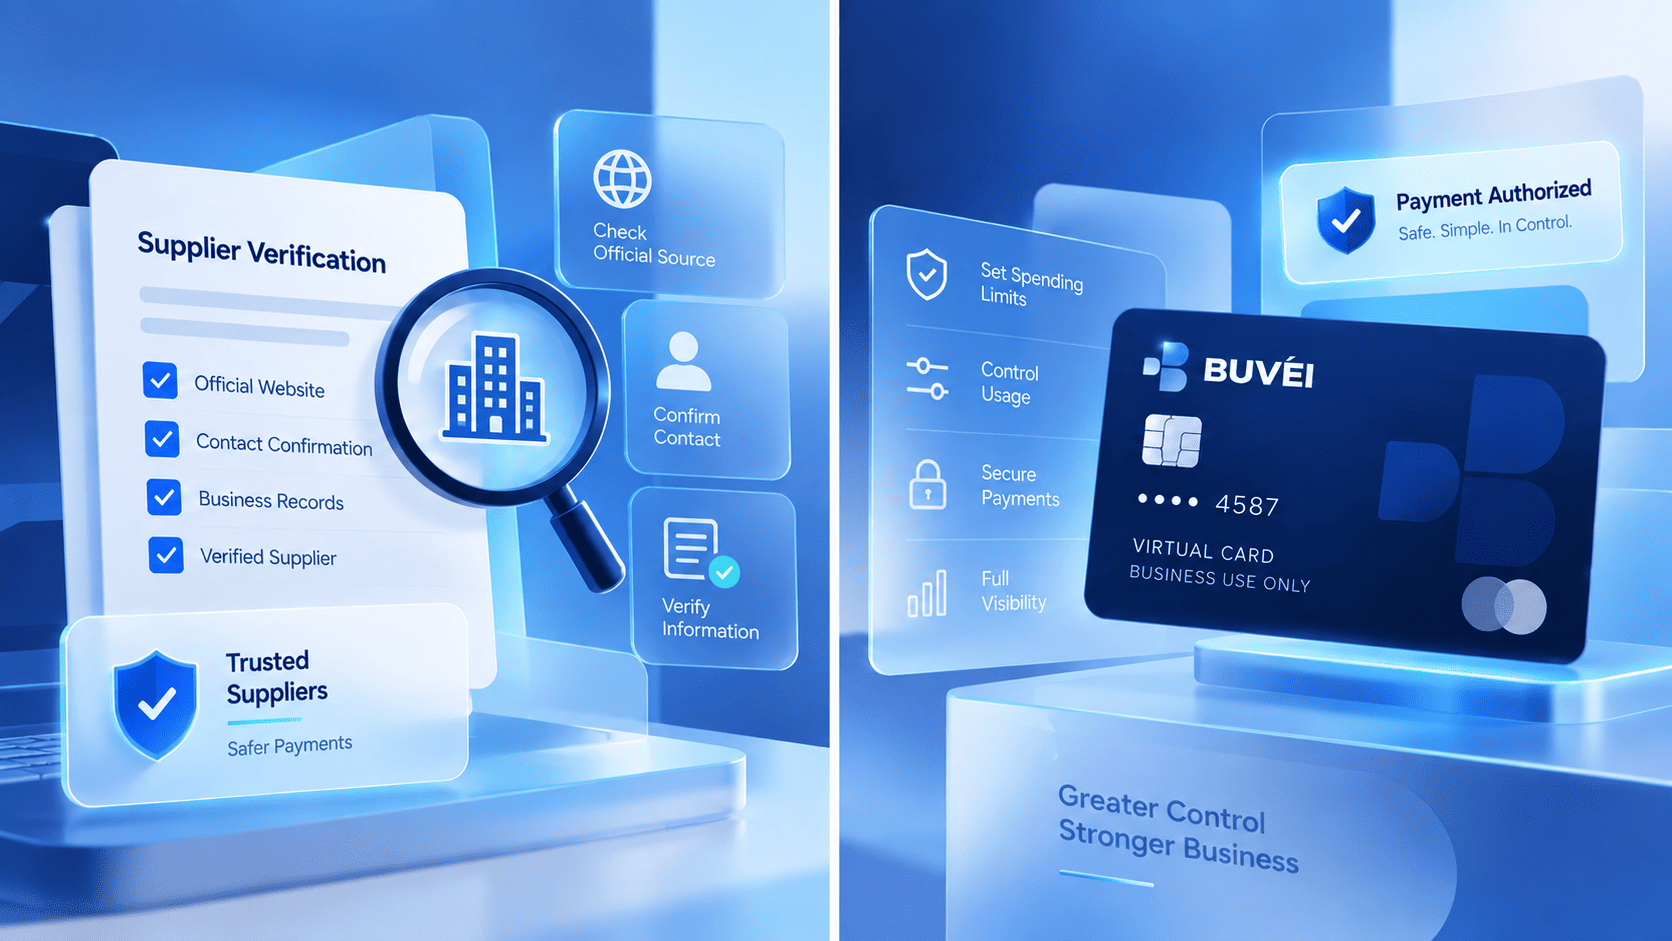
Обережно зберігайте документи авторизації
Форми авторизації можуть містити імена, адреси, підписи та часткову платіжну інформацію.
Їх слід зберігати в затвердженому місці з відповідними засобами контролю доступу та правилами зберігання, а не залишати безстроково у спільних поштових скриньках або особистих папках завантажень.
Мета полягає в тому, щоб зберегти запис про схвалення платежу компанією, не створюючи зайвих копій конфіденційної інформації.
Безпечніший чекліст авторизації картки
Перед наданням даних картки переконайтеся, що:
- Постачальник незалежно перевірений
- Основна покупка схвалена
- Сума та призначення чітко визначені
- Для авторизації встановлено відповідний термін дії
- Конфіденційні платіжні дані передаватимуться через безпечний канал
- Ліміт картки відповідає очікуваній сумі платежу
- Остаточний платіж можна звірити зі схваленням
- Запис про авторизацію буде належним чином збережений
Якщо будь-який із цих пунктів залишається незрозумілим, вирішіть це питання перед надсиланням конфіденційної платіжної інформації.
Найбезпечніша авторизація має бути обмеженою та такою, що піддається перевірці
Перед наданням даних картки відповідальна особа повинна мати можливість відповісти на п’ять запитань:
- Яка юридична особа списує кошти з картки?
- За який товар або послугу здійснюється платіж?
- Яка максимальна авторизована сума?
- Коли закінчується термін дії авторизації?
- Як продавець захищатиме або видалятиме цю інформацію?
Підписана форма не стає автоматично безпечною лише тому, що містить підпис. Чіткі обмеження щодо суми, тривалості, призначення та способу обробки платіжної інформації зменшують невизначеність як для покупця, так і для постачальника.
Відмова від відповідальності: Ця стаття має виключно освітній характер і не гарантує прийняття платежу будь-яким продавцем. Доступність картки, ліміти, вимоги до перевірки та комісії можуть відрізнятися залежно від облікового запису, налаштувань картки, правил продавця, способу обробки платежу та перевірки на відповідність вимогам.