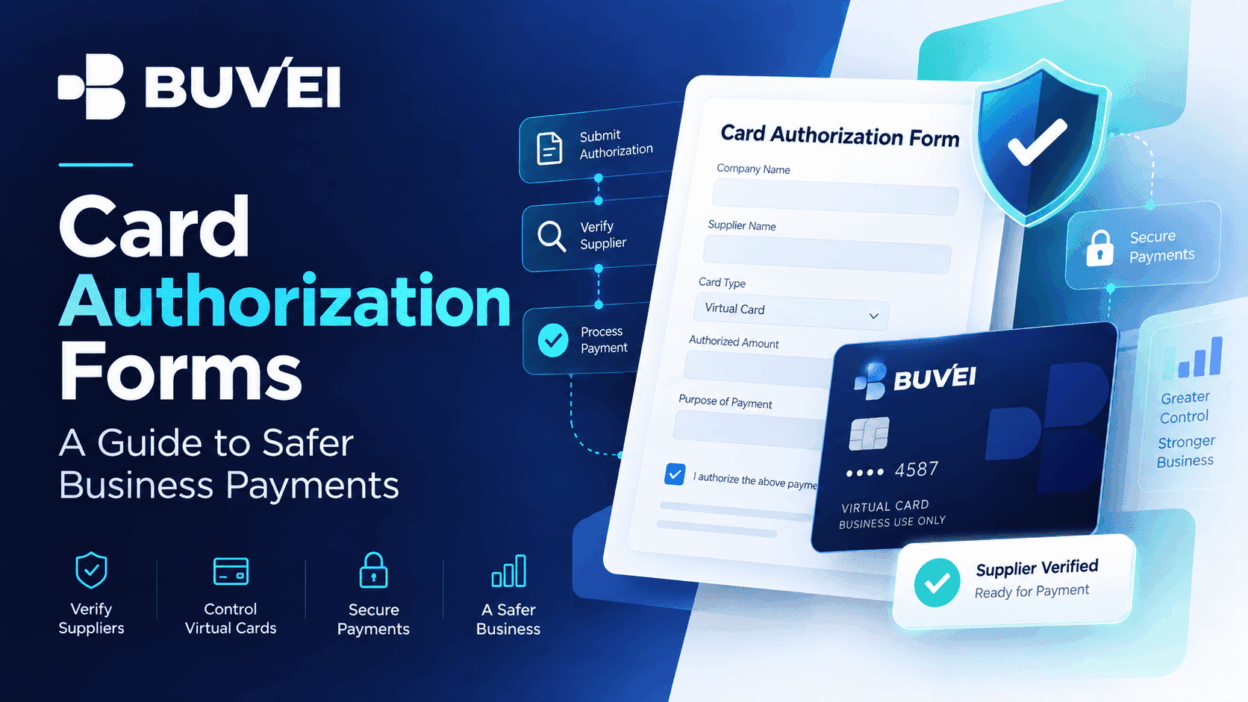
Отели, площадки для проведения мероприятий, оптовые поставщики и поставщики услуг иногда просят компании подписать форму авторизации платежа по карте.
Такая форма может документировать разрешение на списание согласованной суммы, однако она также может создавать ненужные риски, если конфиденциальные платежные данные хранятся во вложениях электронной почты, общих почтовых ящиках или других небезопасных каналах. Более безопасный процесс начинается с понимания того, что именно разрешает форма, независимой проверки поставщика, ограничения объема авторизации и использования безопасного способа оплаты.
Понимайте, что именно разрешает форма
Форма авторизации платежа по карте может распространяться на один счет, депозит, дополнительные расходы, регулярную услугу или будущий платеж.
Перед подписанием проверьте:
- Точную сумму или максимальный лимит
- Назначение платежа
- Юридическое лицо продавца или поставщика
- Соответствующие даты
- Условия отмены
- Включены ли будущие списания
Чем шире формулировки, тем шире потенциальные риски. Компания должна иметь возможность объяснить, что именно было одобрено, а затем сравнить это с фактически обработанной продавцом операцией.
Например, авторизация для площадки проведения мероприятия в идеале должна распространяться только на согласованный депозит, а не на все будущие платежи, связанные с клиентом.
Независимо проверяйте поставщика
Фирменного PDF-файла или профессионально оформленного электронного письма недостаточно, чтобы подтвердить легитимность запроса на оплату.
Перед предоставлением платежных данных подтвердите запрос через известный контакт поставщика, действующий договор, официальный сайт или ранее проверенную информацию об учетной записи. Не полагайтесь только на контактные данные, указанные непосредственно в запросе на оплату.
Это упрощает выявление настоящего запроса поставщика и его отличие от измененного или мошеннического документа.
Отделяйте одобрение покупки от разрешения на списание с карты
Разрешение на списание средств с карты не заменяет одобрение самой покупки, счета или бюджета.
Оба элемента должны быть документально зафиксированы.
Форма авторизации должна быть связана с утвержденной записью о покупке, чтобы компания впоследствии могла определить:
- Кто запросил платеж
- Кто его одобрил
- Какая сумма была авторизована
- Какую сумму списал продавец
Одной подписи или поля для платежных данных может быть недостаточно для полноценного понимания операции, ее одобрения или оспаривания.
Защищайте данные карты и аутентификации
Обычная электронная почта и чаты не являются оптимальным местом для хранения конфиденциальных данных карты.
По возможности используйте:
- Защищенный платежный портал
- Размещенную страницу оформления платежа
- Утвержденный процесс оплаты по телефону
- Другой проверенный платежный канал
Избегайте отправки ненужной конфиденциальной информации через обычную электронную почту или чаты, включая полный номер карты, коды безопасности, пароли, OTP-коды или приватные ключи кошелька.
Легитимный продавец также не должен требовать пароль от вашей учетной записи, пароль электронной почты, приватный ключ кошелька или одноразовый код аутентификации, отправленный за пределами обычного процесса проверки.
Если службе поддержки необходимо расследовать платеж, обычно более уместно предоставить такие сведения, как идентификатор учетной записи, название продавца, время операции, сумму, валюту и последние четыре цифры карты, вместо передачи полных учетных данных.
Устанавливайте максимальную сумму и срок действия
Открытое разрешение на списание средств может создавать ненужные риски.
По возможности определите:
- Четкий максимальный лимит суммы
- Точное назначение платежа
- Дату начала и окончания действия
- Срок действия авторизации
Например, авторизацию для отеля или площадки проведения мероприятия можно ограничить конкретным периодом бронирования или оформления выезда, а не оставлять ее действующей бессрочно.
Узкие лимиты упрощают проверку авторизации и уменьшают неоднозначность в дальнейшем.

Четко определяйте депозиты, дополнительные расходы и итоговые списания
Депозит, плата за неявку, сбор за повреждения, дополнительные расходы и итоговый счет являются разными платежными обязательствами.
В форме должно быть четко указано, какие списания могут быть проведены и каким образом будут сообщаться изменения или оспаривания.
Например, отель может отдельно указать депозит за номер и необязательные дополнительные расходы. При этом компания должна иметь возможность сопоставить итоговое списание с первоначально одобренной суммой.
Использование виртуальных карт для платежей поставщикам
Специализированная виртуальная карта может помочь отделить конкретный платеж поставщику от других бизнес-расходов.
В зависимости от возможностей учетной записи и карты специализированную виртуальную карту Buvei можно настроить с соответствующим лимитом и понятной маркировкой, чтобы связать платеж с поставщиком, проектом или утвержденным бюджетом.
Однако виртуальная карта не отменяет необходимость:
- Проверять поставщика
- Подтверждать объем платежа
- Защищать данные аутентификации
- Использовать безопасный канал передачи данных
Карта также должна оставаться доступной достаточно долго для предполагаемого завершения расчетов, корректировок или возвратов средств, если это необходимо.
Предпочитайте токенизированные или размещенные способы оплаты
Если поставщик поддерживает защищенный платежный портал или токенизированный процесс оплаты, это, как правило, предпочтительнее хранения читаемых данных карты в документе.
Поставщик может сохранять подтверждение платежа или идентификатор транзакции вместо полного номера карты.
Это позволяет сохранить подтверждение авторизации и одновременно уменьшить ненужное раскрытие платежных данных.
Храните документы авторизации надлежащим образом
Формы авторизации могут содержать имена, адреса, подписи и частичную платежную информацию.
Их следует хранить в утвержденном месте с соответствующими средствами контроля доступа и правилами хранения, а не оставлять на неопределенный срок в общих почтовых ящиках или личных загрузках.
Цель заключается в сохранении записи об одобрении со стороны компании без создания ненужных копий конфиденциальной информации.
Более безопасный чек-лист авторизации платежа по карте
Перед предоставлением данных карты убедитесь, что:
- Поставщик был независимо проверен
- Основная покупка была одобрена
- Сумма и назначение платежа четко определены
- Для авторизации установлен подходящий срок действия
- Конфиденциальные платежные данные будут передаваться через безопасный канал
- Лимит карты соответствует ожидаемой сумме платежа
- Итоговое списание можно сопоставить с одобрением
- Запись об авторизации будет храниться надлежащим образом
Если какой-либо из этих пунктов остается неясным, решите вопрос до отправки конфиденциальных платежных данных.
Самая безопасная авторизация — ограниченная и проверяемая
Перед предоставлением данных карты ответственный сотрудник должен иметь возможность ответить на пять вопросов:
- Какое юридическое лицо списывает средства с карты?
- За какой товар или услугу производится оплата?
- Какова максимальная авторизованная сумма?
- Когда истекает срок действия авторизации?
- Каким образом продавец будет защищать или удалять эту информацию?
Подписанная форма не становится автоматически безопасной только потому, что содержит подпись. Четкие ограничения по сумме, сроку действия, назначению и обработке платежной информации снижают неопределенность как для покупателя, так и для поставщика.
Отказ от ответственности: Эта статья предназначена исключительно для образовательных целей и не гарантирует принятие платежа каким-либо продавцом. Доступность карт, лимиты, требования к верификации и комиссии могут различаться в зависимости от учетной записи, конфигурации карты, правил продавца, маршрута обработки платежа и проверки на соответствие требованиям.