決済リンクによって、オンラインビジネスの支払いはより迅速かつ便利になりました。サプライヤーは請求書を送信し、決済リンクを記載して、購入者をそのままホスト型のチェックアウトページへ誘導できます。
しかし、利便性にはリスクも伴います。
決済ページがプロフェッショナルに見え、HTTPSを使用し、見慣れたブランド名を表示していても、カード情報が誤った相手に送信される可能性があります。
重要なのは、単に次のように考えることではありません。
「この決済ページは正規のものに見えるか?」
より安全な問いは次のとおりです。
「サプライヤー、決済依頼、金額、通貨、最終的な決済先を独立して確認できるか?」
サプライヤーへの支払い、サブスクリプション、デジタルサービス、広告、その他のオンライン経費を管理する企業にとって、いくつかの基本的な確認手順を実施することで、避けられる決済リスクを大幅に減らすことができます。
1. まずビジネス上の背景を確認する
Pay Nowをクリックする前に、その支払い自体が妥当なものかを確認してください。
チーム内では、少なくとも以下を把握している必要があります。
- 何を購入するのか
- どのサプライヤーが支払いを要求しているのか
- 誰が購入を承認したのか
- どの請求書、契約、注文、またはアカウントに関連する支払いなのか
- 支払うべき金額はいくらなのか
- 使用すべき通貨は何か
プロフェッショナルに見えるチェックアウトページであることだけでは、元となる決済依頼が正当なものである証拠にはなりません。
決済リンクが突然届き、誰も関連する請求書や購入内容を特定できない場合は、先に停止して依頼を確認してから進めてください。
シンプルなルール
可能な限り、すべての決済リンクを既存のビジネス記録と照合してください。
たとえば、以下のようなものです。
- 請求書
- 発注書
- 契約書
- サブスクリプションアカウント
- サプライヤーポータル
- すでに承認された経費
これにより、カード情報を入力する前に、その支払いに明確なビジネス上の背景を持たせることができます。
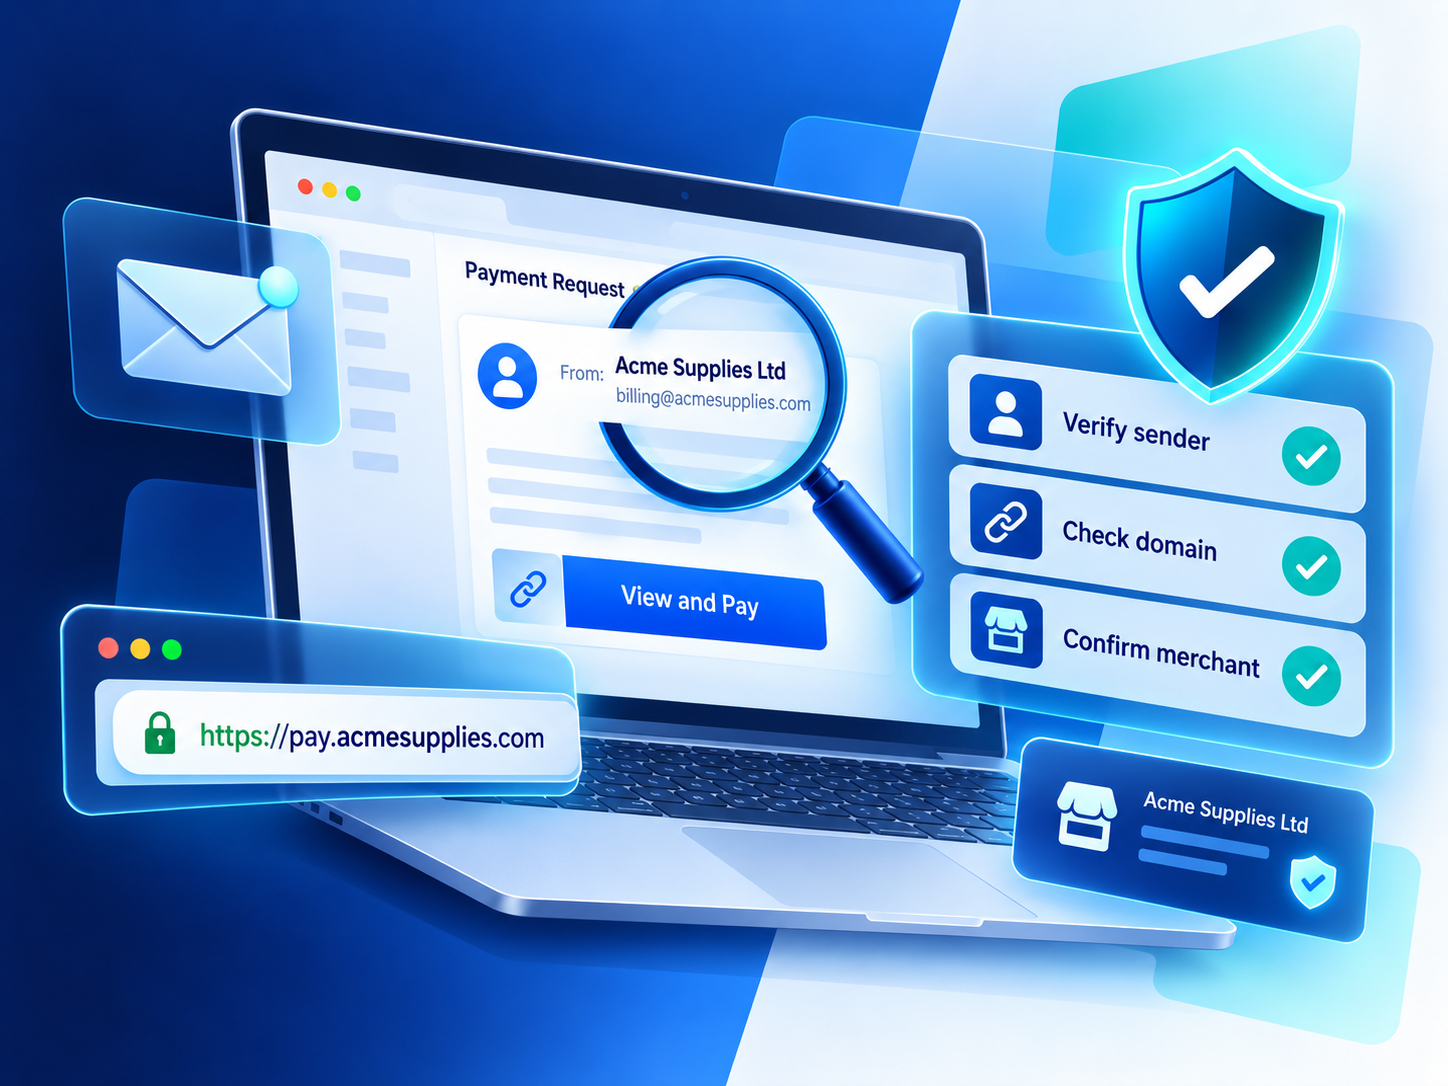
2. 送信者を独立して確認する
メールの表示名、ロゴ、チャットのプロフィール、署名などは、すべてコピーされる可能性があります。
サプライヤーから新しい、または予期しない決済リンクが送られてきた場合、そのメッセージ内に記載された連絡先だけを信用しないでください。
代わりに、すでに信頼している連絡手段を使って依頼を確認してください。
たとえば、以下の方法があります。
- サプライヤーの記録に登録されている電話番号へ電話する
- 既存の契約書に記載された連絡先を使用する
- サプライヤーの公式ポータルにログインする
- サプライヤーの公式ウェブサイトを別途開いて確認する
- 以前から利用している連絡手段で担当アカウントマネージャーに連絡する
例
サプライヤーが経理チームに「請求書の支払い期限が過ぎている」とメールを送り、新しい決済リンクを提示したとします。
そのメールに返信してリンクが本物かどうかを尋ねるのではなく、記録に保存されている電話番号やアカウント情報を使ってサプライヤーに連絡してください。
これにより、2つ目の確認経路を作ることができ、同じ送信者に対して不正な依頼の正当性を確認してしまうリスクを減らせます。
3. ドメインを慎重に確認する
決済リンクで最も重要な部分の一つが、実際のドメインです。
不正なページでは、次のような特徴が使われることがあります。
- 余分な単語
- スペルミス
- ハイフン
- 見慣れないドメイン末尾
- 誤解を招くサブドメイン内に配置されたブランド名
たとえば、URLに有名企業の名前が含まれていても、実際には無関係な登録ドメインに属している場合があります。
URLの最初の部分だけを見るのではなく、実際に登録されているドメインを確認してください。
可能であれば、受け取ったリンクだけに依存せず、加盟店の公式ウェブサイトを別途開き、請求または決済セクションへ移動して確認することをおすすめします。
4. HTTPSだけでは加盟店の正当性を証明できない
南京錠アイコンやhttps://アドレスは有用なセキュリティ上のシグナルですが、そのウェブサイトが実際に支払おうとしている加盟店のものであることを証明するものではありません。
HTTPSは、ブラウザとそのウェブサイト間の通信が暗号化されていることを意味します。
しかし、以下のことを確認するものではありません。
- サプライヤーが本物であること
- 請求書が本物であること
- ページが意図した加盟店のものであること
- 決済依頼が承認されたものであること
不正なウェブサイトでも、自身のドメインに対して有効なセキュリティ証明書を取得できます。
HTTPSは技術的な確認項目の一つとして扱い、確認プロセス全体の代わりにはしないでください。
5. リダイレクトに注意する
正規の決済リンクの多くは、請求システム、決済プロセッサ、またはホスト型チェックアウトプロバイダーを経由してユーザーをリダイレクトします。
これは、それだけで不審なものではありません。
ただし、最終的な移動先は、想定しているサプライヤーまたは決済プロバイダーと一致している必要があります。
カード情報を入力する前に、以下を確認してください。
- 最終的なURLを確認する。
- ドメインを確認する。
- 決済プロバイダーがサプライヤーと関連していることを確認する。
- 決済ページに表示されている加盟店または法人名を確認する。
リンクが複数の見慣れないドメインを経由したり、無関係なページに到達したりする場合は、いったん停止し、確認してから続行してください。

6. 加盟店の身元を確認する
決済ページに表示される加盟店名は、認識しているブランド名と異なる場合があります。
企業によっては、以下を利用することがあります。
- 親会社
- 法的事業体
- 地域子会社
- 決済プロセッサ
- 請求代行パートナー
これは完全に正当なケースもあります。
重要なのは、その関係を説明し、確認できるかどうかです。
たとえば、請求書がBrand Aから届いている一方、チェックアウトページにはCompany Bと表示されている場合、Company Bがそのサプライヤーに関連する法的事業体または請求主体であることを確認してください。
受取法人、国、またはサービス内容が購入内容と明確に関連していない場合は、その違いが説明されるまで決済を進めないでください。
7. 金額と通貨を確認する
決済ページは、すでに承認された取引条件と基本的に一致している必要があります。
以下を確認してください。
- 請求金額
- 通貨
- 税金
- サービス手数料
- デポジット要件
- 支払いスケジュール
これらのいずれかが変更されている場合、それは単なるチェックアウト上の詳細ではありません。企業が承認しようとしている実際の購入内容そのものが変わる可能性があります。
例
請求書にはEUR 1,000と記載されているのに、決済ページではUSDでの支払いが求められ、さらに予想外の追加手数料が含まれているとします。
支払う前に、金額または通貨が変更された理由を確認してください。
重要な変更については、自動的に受け入れるのではなく、確認して再承認する必要があります。
8. 決済に必要な情報以上の情報を共有しない
正規のカード決済では、次のような情報を求められる場合があります。
- カード番号
- 有効期限
- 請求先情報
- セキュリティコード
- カード発行会社が求める認証情報
ただし、通常のカード決済で、決済とは関係のない機密情報まで提供する必要はありません。
特に、ページやサポート担当者から以下を求められた場合は注意してください。
- メールパスワード
- アカウントパスワード
- 通常の認証フロー外でのワンタイムパスワード
- 暗号資産ウォレットの秘密鍵
- シードフレーズ
- デバイスへのリモートアクセス
- 決済とは無関係な本人確認書類
これらの要求は警告サインとして扱うべきです。
また、サポートへの問い合わせ時に、通常のメールやチャットで完全なカード情報、パスワード、OTP、ウォレットの秘密鍵などを送ることも避けてください。
9. 緊急性を確認のサインとして扱う
決済依頼には正当な期限が設定されている場合もあります。
しかし、通常の承認プロセスを回避させるために、異常なプレッシャーが利用されることもあります。
次のような要求を受けた場合は注意してください。
- すぐに支払うよう求める
- 社内承認を省略するよう求める
- 新しい支払い連絡先を使用するよう求める
- 加盟店情報の違いを無視するよう求める
- 支払い方法を突然変更する
- OTPを共有するよう求める
- 決済について秘密にするよう求める
緊急性だけで不正な依頼だと判断することはできません。
しかし、支払い方法の変更や情報の不一致と緊急性が組み合わさっている場合は、いったん停止して独立した方法で確認する強い理由になります。
10. 確認後に専用バーチャルカードを使用する
バーチャルカードは、ビジネス決済にもう一つの管理レイヤーを追加できます。ただし、サプライヤーと決済依頼を確認した後に使用するべきです。
専用バーチャルカードを利用することで、サプライヤーへの支払いを他の企業支出から分離し、後から取引を確認しやすくすることができます。
たとえば、企業は以下の用途ごとに別々のカードを作成できます。
- 個別のサプライヤー
- SaaSサブスクリプション
- 広告アカウント
- オンラインサービス
- 特定のプロジェクト
- 一回限りのビジネス支払い
対応している場合は、利用限度額などのカード単位の管理機能によって、不要な決済リスクをさらに抑えることができます。
ただし、重要な点があります。
バーチャルカードは決済リスクの管理に役立ちますが、確認されていない加盟店を正当なものに変えることはできません。
必ず先に確認し、その後に支払ってください。
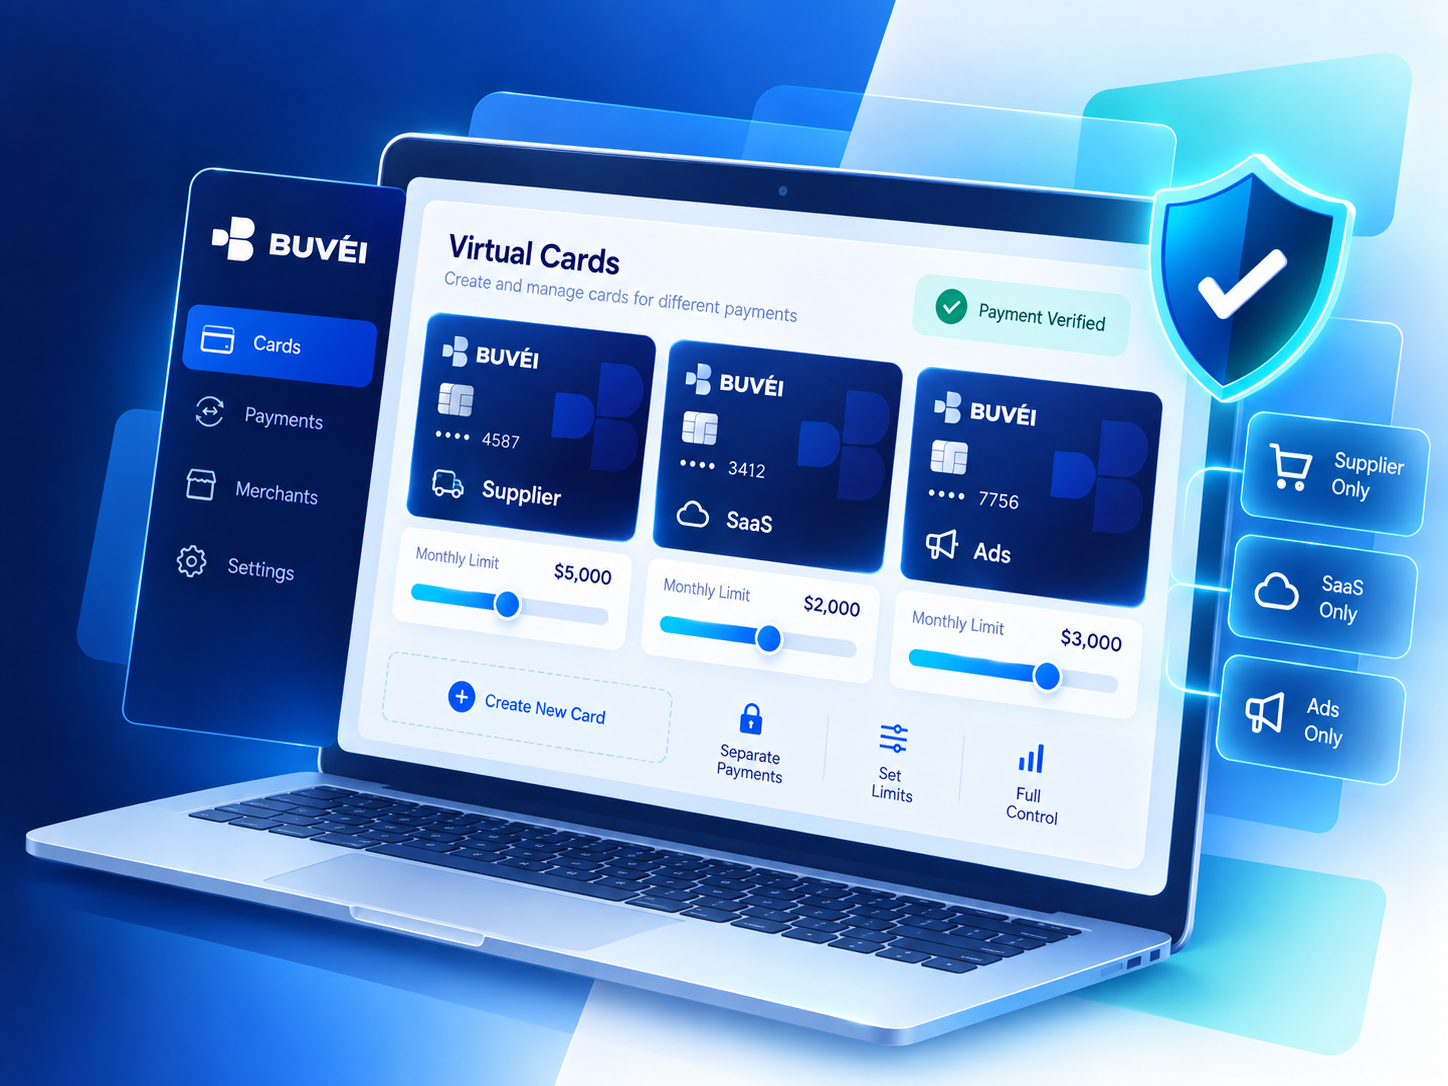
Buveiはビジネス決済の分離をどのようにサポートできるか
サプライヤーと決済依頼を確認した後、Buveiのバーチャルカードを利用することで、企業は異なる支払い目的をより明確に整理できます。
利用可能なアカウントおよびカード機能に応じて、企業はサプライヤー、サービス、キャンペーン、オンライン経費などの目的ごとに別々のバーチャルカードを使用できます。
これにより、チームは以下を行いやすくなります。
- ビジネス経費を分離する
- 取引をより明確に追跡する
- 異なる支払い目的を個別に管理する
- サプライヤーごとの決済活動を確認する
- 利用可能な場合にカード単位の管理機能を適用する
バーチャルカードはサプライヤーの確認に取って代わるものではありません。しかし、決済が承認された後に、追加の管理レイヤーを提供できます。
5分でできる決済リンク確認チェックリスト
見慣れない決済依頼、または変更された決済依頼を完了する前に、以下を確認してください。
ビジネス上の背景
- 有効な請求書、注文、サブスクリプション、または契約があるか?
- 支払いはすでに承認されているか?
サプライヤー
- 送信者は既知のサプライヤーか?
- 独立した連絡手段を通じて依頼を確認できるか?
ウェブサイト
- 登録ドメインは正しいか?
- 最終的なリダイレクト先は想定している決済プロバイダーか?
- 加盟店の身元は妥当か?
決済
- 金額は請求書と一致しているか?
- 通貨は正しいか?
- 追加手数料は想定されているか?
セキュリティ
- ページは決済に必要な情報だけを要求しているか?
- パスワード、OTP、秘密鍵、リモートアクセスなどを要求されていないか?
カード管理
- この支払いに専用バーチャルカードや利用限度額を設定することは適切か?
これらの確認項目のいずれかを完了できない場合は、不足している情報が確認されるまで取引を一時停止してください。
2つの経路による確認で避けられる損失を防ぐ
見慣れない決済リンクや変更された決済リンクについて、最も効果的な管理方法の一つはシンプルです。2つ目の信頼できる連絡経路を使って依頼を確認することです。
元のメールやメッセージに返信するだけでは、独立した確認とはみなさないでください。
代わりに、すでに記録されている情報を利用します。たとえば以下です。
- サプライヤーポータル
- 既知の電話番号
- 既存のアカウントマネージャー
- 署名済み契約書に記載された連絡先
請求書番号、金額、通貨、受取法人、そして決済リンクが送られた理由を確認してください。
その後、新しいブラウザセッションを開いて最終的なドメインを確認し、確認済みの依頼と情報が一致する場合にのみ決済を完了します。元の記事では、この2つの経路による確認を最も実践的な管理方法の一つとして位置づけています。
より安全な決済は確認から始まる
決済セキュリティとは、すべてのリンクを無条件に信用したり、すべてを疑ったりすることではありません。
重要なのは、お金が動く前にチームがいくつかの基本的な質問に答えられる、再現可能なプロセスを作ることです。
誰に支払うのか?
なぜその相手に支払うのか?
いくら承認されたのか?
カード情報はどこに入力するのか?
その依頼を独立して確認できるか?
これらの質問に回答できた後は、専用バーチャルカードなどの決済ツールを活用することで、企業は支出を分離し、より明確な取引記録を維持できます。
目標はシンプルです。
まず確認する。決済を管理する。証拠を残す。